Formation au développement sécurisé par langage et framework
Une référence inédite dans le secteur pour quantifier l'impact de votre programme de codage sécurisé
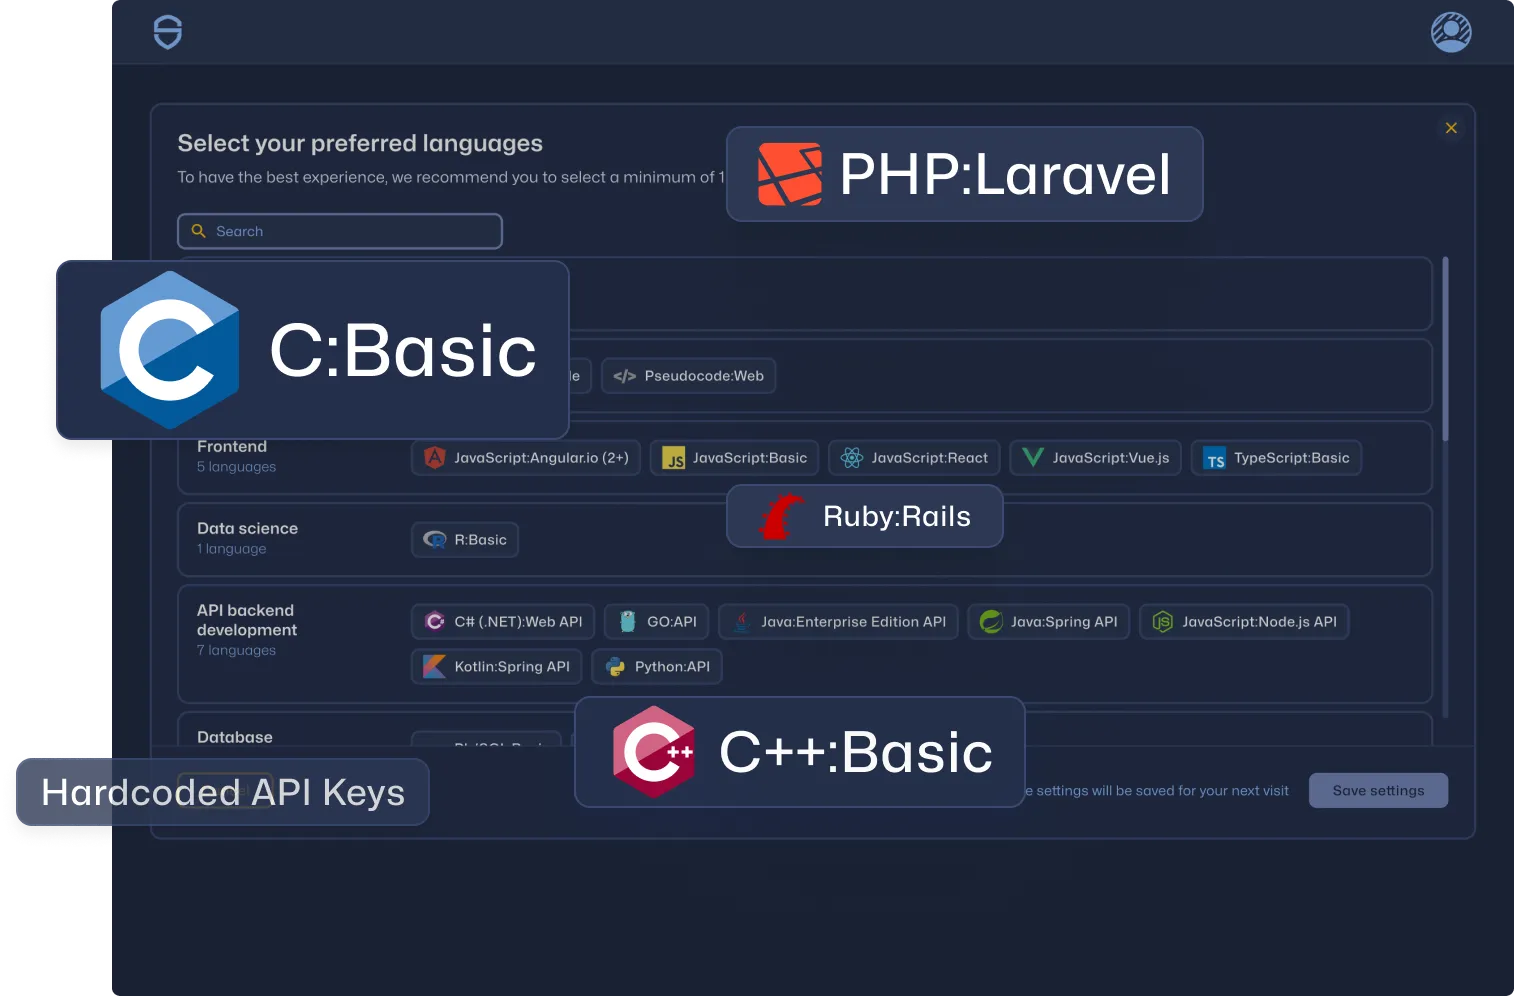
La bibliothèque la plus complète du secteur
Notre bibliothèque de contenu, en constante expansion, propose plus de 75 langages de programmation et frameworks, couvre plus de 650 types de vulnérabilités de sécurité et comprend plus de 11 200 activités d'apprentissage conceptuelles et interactives.
Langages et frameworks
La plateforme d'apprentissage Secure Code Warrior s'appuie sur une vaste bibliothèque de contenus couvrant plus de 75 catégories spécifiques aux langages de programmation et aux frameworks, notamment : développement web front-end, mobile, infrastructure as code (IaC), back-end, conteneurs, bases de données, CI/CD et API. Une formation spécifique aux frameworks est essentielle pour garantir que les développeurs apprennent à utiliser les API exactes ainsi que la structure de code et de dossiers propre au framework utilisé pour créer des logiciels sécurisés. Sans formation sur un framework spécifique, les développeurs risquent de corriger un problème d'une manière déconseillée par ce même framework.

Activités d'apprentissage
Saviez-vous que 85 % des failles de sécurité logicielles sont attribuées à seulement 10 vulnérabilités connues ? Ces risques sont identifiés et classés dans le Top 10 de l'OWASP. Le contenu pédagogique de Secure Code Warrior comprend plus de 10 000 défis IA, missions, laboratoires de codage, guides, vidéos et bien plus encore, couvrant plus de 600 sujets liés aux vulnérabilités et concepts de sécurité, notamment les incontournables OWASP Top 10, OWASP Web Top 10, OWASP API Top 10, OWASP Top 10 des risques pour les logiciels open source, OWASP Low-Code et No-Code Top 10, OWASP ASVS, OWASP Top 10 pour les applications LLM (Large Language Model) et OWASP Top 10 CI/CD. Tout le contenu est mis à jour en permanence pour refléter les nouveaux frameworks de programmation, les menaces émergentes et l'évolution des recommandations de l'OWASP.

Nous aidons les responsables de la sécurité à faire évoluer le discours : passer de la gestion des risques à l'accélération de l'innovation.
Lorem ipsum diam quis enim lobortis scelerisque fermentum dui faucibus in ornare quam viverra orci sagittis eu volutpat odio facilisis.
Le saviez-vous ?
85 % de toutes les failles de sécurité logicielles sont attribuées à seulement 10 vulnérabilités connues.