




Perspectivas de expertos que definen el desarrollo seguro
Acceda a contenido especializado sobre programación segura, gobernanza de IA y gestión de riesgos de software.

La IA en el SDLC: separando la publicidad de la realidad de la seguridad
La IA en el ciclo de vida de desarrollo de software (SDLC), presentado en colaboración con KnowBe4: Kawin Boonyapredee (asesor CISO de KnowBe4) y Pieter Danhieux (CEO de SCW) analizan los riesgos de seguridad del código generado por IA.
German OWASP Day 2026
Secure Code Warrior patrocina el German OWASP Day 2026, un evento que reúne a profesionales de la seguridad de aplicaciones para explorar las mejores prácticas en desarrollo, operaciones y pruebas seguras. SCW compartirá cómo integrar la seguridad en cada etapa del ciclo de vida del desarrollo.
AdelaideSEC
Secure Code Warrior organiza un torneo de programación segura en AdelaideSEC. Desarrolladores y profesionales de la seguridad compiten de forma práctica para identificar y corregir vulnerabilidades reales, perfeccionando sus habilidades y conectando con la comunidad tecnológica local.
Black Hat USA 26
Secure Code Warrior estará presente en Black Hat USA 2026 en Las Vegas. El CEO Pieter Danhieux, la Chief Customer Officer Fatemah Beydoun y el Chief Product and Technology Officer Alex Bullen estarán allí; contáctanos para reservar una reunión.
FS-ISAC APAC Summit
¡Estamos ansiosos por patrocinar la FS-ISAC APAC Summit el 14 y 15 de julio de 2026 en Singapur! Pase por el stand n.º 8 para conectar con nuestro equipo y no se pierda a Pieter Danhieux el 14 de julio a las 13:15 en la sala Heliconia 3401, donde revelará una investigación innovadora sobre cómo se comparan los modelos de codificación de IA con 10 000 desarrolladores humanos y lo que esto significa para la seguridad en el desarrollo asistido por IA. ¡Nos vemos allí!
Gartner Security & Risk Management Summit 2026
¡Nos entusiasma patrocinar la Gartner Security & Risk Management Summit en Londres, del 22 al 24 de septiembre de 2026! Venga a conectar con nuestro equipo para descubrir cómo Secure Code Warrior ayuda a las organizaciones a gestionar el código generado por IA y a desarrollar habilidades de seguridad duraderas en todo el ciclo de vida de desarrollo de software (SDLC). ¡Nos vemos allí!

OWASP Global AppSec USA
Es un orgullo ser patrocinador de plata de OWASP Global AppSec USA 2026, que celebra su 25.º aniversario los días 5 y 6 de noviembre de 2026 en el Hyatt Regency de San Francisco. Acompáñenos junto a más de 800 profesionales de la seguridad de aplicaciones en sesiones sobre seguridad de IA, modelado de amenazas, una competición Capture the Flag, la sala de demostraciones de proyectos de OWASP y recepciones exclusivas para establecer contactos. ¡Venga a vernos y conectemos!

Seminario web de casos de éxito de clientes: Danske Bank
Danske Bank comparte cómo construyó una cultura de programación segura y próspera: estrategias clave, resultados reales y lecciones que puedes replicar. Míralo bajo demanda.

Gartner Security & Risk Management Summit
Acompáñanos en la Gartner Security & Risk Management Summit, del 1 al 3 de junio de 2026, en National Harbor, Maryland. Nos entusiasma reunirnos con CISO y líderes de ciberseguridad para obtener información experta sobre IA, resiliencia ante riesgos y la evolución del panorama de amenazas, con el fin de fortalecer la postura de seguridad de sus organizaciones. ¡No olvides conectar con nosotros y pasar por nuestro stand!
De la IA en la sombra a la gobernanza de software de IA: recuperando la visibilidad en su base de código
Acompaña a Matias Madou, CTO de Secure Code Warrior, y a Tamim Noorzad, Director de Producto, para descubrir cómo la gobernanza de software mediante IA proporciona la visibilidad y los conocimientos necesarios para gestionar el desarrollo asistido por IA a gran escala.

OWASP Global AppSec EU
Estamos deseando patrocinar la conferencia OWASP Global AppSec EU, que celebra su 25.º aniversario del 22 al 26 de junio de 2026 en el Austria Center de Viena. Acompáñenos junto a más de 800 expertos para explorar la dinámica zona de expositores, participar en el programa Meet the Mentor y obtener créditos CPE, todo ello mientras disfruta de recepciones exclusivas para establecer contactos. ¡No olvide conectar con nosotros y pasar por nuestro stand!

OWASP BASC
Nos entusiasma patrocinar OWASP BASC el 11 de abril en Boston, MA. Se trata de la conferencia líder en seguridad de aplicaciones, que reúne a profesionales de la seguridad, desarrolladores e investigadores para impulsar el campo de la seguridad de aplicaciones en Boston.

OT Summit Madrid
Acompáñanos en el OpenText Summit Madrid 2026, un evento presencial diseñado para mostrar cómo la IA, la nube y la gestión segura de la información están impulsando a una nueva generación de empresas inteligentes.
Cyber Security Summit
El Cyber Security Summit se celebra los días 28 y 29 de abril y es una conferencia de primer nivel que reúne a expertos, innovadores y expositores de élite para presentar las últimas tendencias, estrategias de TI resilientes y las mejores prácticas del sector. ¡No pierda la oportunidad de pasar por nuestro stand y conectar con nosotros!
Competencia en seguridad para desarrolladores: acelerar la corrección de vulnerabilidades con AST integrado y capacitación segura para desarrolladores
Deja de limitarte a encontrar vulnerabilidades y empieza a solucionarlas de forma definitiva. Detectar un error es solo la mitad de la batalla. Para lograr un verdadero diseño seguro (Secure by Design), los conocimientos de seguridad deben traducirse en una corrección rápida y eficaz. Acompaña a los expertos Eric Johnson de Secure Code Warrior y Steven Zimmerman de Black Duck el 18 de marzo para aprender a cerrar la brecha entre la detección y la capacitación de los desarrolladores.

Tech Council Parliamentary Innovation Showcase
El Parliamentary Innovation Showcase 2026, evento insignia del Tech Council of Australia (TCA), ofrece una oportunidad fantástica para que responsables de la toma de decisiones, líderes de la industria, académicos y entusiastas de la tecnología exploren tecnologías de vanguardia, intercambien ideas y obtengan información sobre el futuro de la investigación, la inversión y la innovación.
Cumbre virtual de seguridad de productos
Secure Code Warrior se enorgullece de asociarse con Cycode para la Product Security Virtual Summit de este año, que tendrá lugar el 28 de enero. Exploraremos el futuro del software seguro en la era de la IA y mostraremos cómo convertir las alertas de seguridad en superpoderes para los desarrolladores.

Phishapalooza
Es un honor para SCW asistir a la 18.ª edición anual de Phishapalooza para apoyar a la American Cancer Society. Esperamos conectar con la comunidad local de ciberseguridad en una jornada de pesca en hielo y recaudación de fondos en Twin Cities. Únase a nosotros en esta colaboración con GuidePoint Security para ayudar a impulsar donaciones significativas para esta gran causa.
OWASP LASCON
¡Nos enorgullece ser patrocinadores Gold de OWASP LASCON 2026 en Austin, Texas! Acompáñenos en el Norris Conference Center, donde nos reuniremos con más de 400 desarrolladores web y profesionales de la seguridad para compartir ideas de vanguardia sobre seguridad en aplicaciones.

New York Secure Code Showdown
SCW, OWASP y AWS te invitan a mejorar tus habilidades en el New York Secure Code Showdown el jueves 19 de febrero de 2026, de 11 a. m. a 4 p. m. EST. Este torneo te desafía a identificar y corregir vulnerabilidades en los principales lenguajes de programación que elijas. ¡Es una excelente manera de dominar los fundamentos de la programación segura mientras compites contra tus colegas!

Gold Coast BSides
¡Nos emociona organizar un torneo de programación segura en BSides Goldie! Acompáñanos en Gold Coast, Australia, para una competición práctica donde podrás poner a prueba tu capacidad para identificar y corregir vulnerabilidades del mundo real. Tanto si eres un desarrollador experimentado como si te inicias en la seguridad, esta es una oportunidad fantástica para colaborar, perfeccionar tus habilidades y ayudar a construir una comunidad tecnológica local más segura.
BSides Frankfurt
¡Nos entusiasma organizar un torneo de programación segura en BSides Frankfurt! Acompáñanos en el campus de la Goethe-Universität Frankfurt para una competición práctica donde podrás poner a prueba tu capacidad para identificar y corregir vulnerabilidades del mundo real. Tanto si eres un desarrollador experimentado como si te inicias en la seguridad, esta es una oportunidad fantástica para colaborar, perfeccionar tus habilidades y ayudar a construir una comunidad tecnológica local más segura.
RSA Conference
Nos dirigimos a San Francisco para asistir a la RSA Conference 2026. Ayudamos a las organizaciones a dotar a sus desarrolladores de las habilidades necesarias para escribir código seguro desde el principio. Visítanos en el stand n.º 250 del South Expo Hall y descubre cómo podemos crear una comunidad de desarrolladores centrados en la seguridad dentro de tu organización.

FS-ISAC FinCyber Today Canada
Estamos listos para hablar sobre la gestión de riesgos de los desarrolladores en el FS-ISAC FinCyber Today Canada. Ayudamos a las instituciones financieras a mitigar los riesgos de sus aplicaciones capacitando a sus desarrolladores en la escritura de código seguro. Visítenos en nuestro stand en el Solutions Hall para ver cómo podemos fortalecer su postura de seguridad.
Modelado de amenazas con IA: convirtiendo a cada desarrollador en un experto en modelado
Modelado de amenazas con IA: cómo convertir a cada desarrollador en un experto en modelado, directamente desde su IDE.

Cómo encontrar a sus desarrolladores
La gerente de currículo e incorporación, Katelynd Trinidad, explica diversos métodos para identificar a los colaboradores de código en su organización y garantizar que reciban la formación en programación segura necesaria.

El poder de la marca en AppSec, DevSec y DevSecOps (¡¿Qué hay en un acrónimo!?)
En AppSec, un impacto duradero requiere mucho más que tecnología: necesita una marca sólida. Una identidad potente garantiza que tus iniciativas resuenen y fomenten un compromiso sostenido dentro de tu comunidad de desarrolladores.

Vibe Coding: Guía práctica para actualizar su estrategia de AppSec para la IA
Mira este seminario bajo demanda para aprender cómo capacitar a los gerentes de AppSec para que sean facilitadores de IA, en lugar de obstáculos, mediante un enfoque práctico centrado en la formación. Te mostraremos cómo aprovechar Secure Code Warrior (SCW) para actualizar estratégicamente tu estrategia de AppSec en la era de los asistentes de programación con IA.

Conferencia virtual The Future of Cyber Security
La serie de conferencias The Future Of Cyber Security tiene como objetivo ayudar a las empresas a mantenerse un paso por delante de los atacantes mediante una serie de sesiones reveladoras que no encontrará en ninguna otra conferencia de seguridad. ¡Estamos deseando conocerle virtualmente!

SecTor
¡Visite nuestro stand n.º 336 en SecTor 2025 en Toronto, en el Metro Toronto Convention Centre! Junto con otros profesionales de la seguridad, compartiremos nuestras investigaciones y técnicas más recientes sobre amenazas clandestinas y defensas corporativas.

OWASP New Zealand Day
¡Nos entusiasma asistir al OWASP New Zealand Day en el campus de la Universidad de Auckland! Esta conferencia se centra en la seguridad web y de aplicaciones, con la misión de ayudar a los desarrolladores locales a crear aplicaciones más seguras mediante un enfoque en arquitectura robusta y técnicas de desarrollo. ¡Asegúrate de visitar nuestro stand y conectar con nosotros para hablar sobre nuestra Plataforma de Gestión para Desarrolladores!

OWASP Global AppSec 2025 EE. UU.
¡Visítanos en nuestro espacio de exposición en el Marriott Marquis, en el centro de Washington D. C.! Tendrás la oportunidad de conectar con nosotros y con más de 800 expertos en seguridad que comparten la misma pasión por todo lo relacionado con este ámbito.

OWASP BeNeLux Days
¡Visita nuestro stand en las jornadas OWASP BeNeLux Days que se celebrarán en Malinas, Bélgica! Este evento te ofrece charlas técnicas de expertos en seguridad, DevOps y nube, además de formación práctica en áreas clave de seguridad. También podrás escuchar a líderes del sector en las ponencias principales, explorar la tecnología de seguridad más reciente en los stands de los proveedores y participar en actividades como Capture The Flag y formación en herramientas de seguridad.
Melbourne AppSec & DevSecOps Summit
¡Prepárate para un día emocionante de aprendizaje y networking en la Melbourne AppSec & DevSecOps Summit! Estamos deseando conectar con líderes de seguridad y desarrollo como tú, compartir ideas y explorar las últimas tendencias en seguridad de aplicaciones y DevSecOps. Ya que estarás allí, programemos una breve reunión para hablar sobre cómo nuestras soluciones pueden mejorar tus estrategias de gestión de desarrolladores.
FS-ISAC Fall Summit
Visítenos en la FS-ISAC Fall Americas Summit para nuestro desayuno el martes 7 de octubre a las 8:00 a. m. en la mesa del patrocinador de catering, donde exploraremos cómo las estrategias de diseño seguro y la gestión de riesgos centrada en el desarrollador están transformando la ciberseguridad.

CISO Inspired Summit EE. UU.
¡Acompáñenos en la CISO Inspired Summit New York 2025! Esta es su oportunidad para conectar con líderes en ciberseguridad, profundizar en estrategias de defensa proactiva y crear marcos de seguridad resilientes para navegar con confianza en el cambiante panorama digital actual.

CISO Inspired Summit UK
Este noviembre, acompáñanos en la CISO Inspired Summit UK 2025. Conecta con otros líderes de ciberseguridad para abordar las amenazas emergentes, fortalecer tus defensas digitales y crear estrategias sólidas para la resiliencia empresarial en el panorama cibernético actual, que evoluciona rápidamente.

BSides Bournemouth
BSides Bournemouth es una conferencia de ciberseguridad impulsada por la comunidad que se llevará a cabo el 16 de agosto en el Royal Bath Hotel de Bournemouth, Reino Unido. Acompáñanos a nosotros y a otros grandes patrocinadores como JP Morgan Chase en una jornada de charlas reveladoras, networking y actividades prácticas.

Black Hat USA
¡Acompáñanos junto a nuestros ejecutivos en Black Hat USA en el Mandalay Bay de Las Vegas, NV! Están deseando conversar sobre los riesgos de seguridad en el código de IA/LLM y el retorno de inversión de contar con desarrolladores capacitados.

OWASP Global AppSec EU 2025
Visítanos en el stand n.º G08 en el OWASP Global AppSec EU para descubrir cómo los principios de diseño seguro y una gestión eficaz de los riesgos para desarrolladores están dando forma a la próxima generación de la ciberseguridad.
FS-ISAC EMEA Summit
Visítenos en la cumbre FS-ISAC EMEA para nuestro desayuno el 21 de mayo a las 8:00 a. m. en la mesa del patrocinador de catering, donde exploraremos cómo las estrategias de diseño seguro y la gestión de riesgos centrada en el desarrollador están transformando la ciberseguridad.
Cybersecurity Summit, Hamburgo
Nos entusiasma conectar con responsables de la toma de decisiones e innovadores en la Cybersecurity Summit para analizar cómo la programación segura y proactiva puede acelerar el desarrollo de software a la vez que mejora la postura de seguridad.

OpenText Summit Madrid
¡Secure Code Warrior se enorgullece de patrocinar el OpenText Summit Madrid 2025 el 10 de abril! Este evento exclusivo reúne a líderes para explorar cómo la nube, la seguridad y la IA están transformando la gestión de la información. Con sesiones adaptadas en torno a los ejes de Explorar, Transformar e Imaginar, los asistentes obtendrán conocimientos, mejores prácticas e historias de éxito reales.
Australian Cyber Exchange
El 3 de abril, nuestro CEO, Pieter Danhieux, intervendrá en ACE25, el Australian Cyber Exchange inaugural, que reúne al gobierno, al sector privado y al ámbito académico para fortalecer las capacidades cibernéticas de Australia. Con un enfoque en la innovación, la soberanía y el crecimiento, ACE25 contará con paneles, exposiciones y sesiones de presentación centradas en los desafíos clave de la ciberseguridad.

El futuro de la ciberseguridad en Londres
Secure Code Warrior asistirá a esta conferencia de día completo que reúne a los mejores expertos en ciberseguridad para abordar las amenazas en constante evolución de nuestro mundo digital, desde el ransomware y las redes de bots hasta el criptohacking y el cibercrimen como servicio. ¡Esperamos con interés los debates esclarecedores y las estrategias de vanguardia!

OWASP SnowFROC
¡Acompáñanos en SnowFROC '25, la conferencia de seguridad de aplicaciones más importante de Denver! Este evento de un día, que reúne a unos 400 asistentes, ofrece formación práctica, excelente gastronomía y oportunidades de networking inigualables. Se celebrará el viernes 14 de marzo de 2025 y contará con presentaciones y talleres dirigidos por expertos sobre diversos temas de ciberseguridad.

BSides Limburg
¡Secure Code Warrior organizará un torneo en BSides Limburg este año el 14 de marzo! BSides es un evento de ciberseguridad impulsado por la comunidad que va más allá de las conferencias tradicionales, fomentando debates profundos, demostraciones prácticas y la colaboración en un entorno cercano. ¡Es el lugar donde cobran forma las próximas grandes ideas en seguridad!
2.º Torneo Anual de Programación Segura de OWASP Maine 2025
¡OWASP Maine, en colaboración con Secure Code Warrior, organizará el segundo torneo anual de programación segura de OWASP Maine! Este será un encuentro presencial al que invitamos a todos los desarrolladores de software y profesionales de seguridad de aplicaciones, desde niveles iniciales hasta principales. ¡Trae tu portátil y tu ingenio para programar de forma segura, y compite contra tus colegas para ser coronado como el programador más seguro del estado de Maine en 2025!

NDC Security 2025
Sumérgete en temas de vanguardia, talleres prácticos y networking con colegas en el corazón de Oslo. No pierdas esta oportunidad de ampliar tus conocimientos y dar forma al futuro de la seguridad. ¡Visítanos en el puesto H para descubrir cómo Secure Code Warrior ayuda a los desarrolladores a mejorar su productividad y la seguridad de su código!

RSA Conference 2025
Visítanos en el stand n.º 2353 en la RSAC 2025 para explorar soluciones innovadoras y participar en la conversación que está definiendo el futuro de la ciberseguridad.

DevSecOps360 Londres
Acompáñanos el miércoles 22 de enero de 2025 en el IBM Innovation Studio de Londres en un evento revelador donde presentaremos nuestra visión más reciente de integración DevSecOps dentro del ecosistema de socios.

Black Hat Europe
Únete a nosotros en Black Hat Europe, en el ExCeL de Londres

OWASP Benelux
SCW se enorgullece de patrocinar la conferencia de este año. Visite nuestro stand y descubra cómo SCW ayuda a las empresas a dominar el OWASP Top 10 y a reducir los riesgos de seguridad para organizaciones en toda Europa.

German OWASP Day 2024
Acompaña a Secure Code Warrior en Leipzig, Alemania, para conocer las perspectivas de OWASP, el rumbo de la seguridad del software en 2025 y disfrutar de una excelente sesión de networking.
DevSecOps 360 Toronto
Únase a SCW, IBM, Black Duck, IriusRisk y Contrast para descubrir cómo su organización puede acelerar el desarrollo mientras minimiza las vulnerabilidades, aportando beneficios claros tanto a los equipos de negocio como a los de seguridad.

Cloud & Cyber Security Expo, París
Secure Code Warrior tiene el placer de ser patrocinador de plata del evento de ciberseguridad más importante de Francia. Esperamos verle allí.

OpenText World 2024
Únete a Secure Code Warrior y OpenText para descubrir cómo empresas de todo el mundo están aprovechando los hallazgos de SAST para crear una experiencia de aprendizaje ágil en programación segura.
DevSecOps 360 Londres
Acompañe a SCW, IBM, BlackDuck e IruisRisk en un evento revelador donde presentaremos nuestras integraciones más recientes y descubra cómo otras empresas han logrado mejoras reales en productividad y resultados para sus organizaciones.

AppSecDay Estocolmo
Únete a Secure Code Warrior, OpenText y Sonatype para debatir sobre cómo gestionar el código abierto, el cumplimiento de la normativa NIS2, la IA y DevSecOps
DevSecOps 360 Milán
Acompáñenos para ver cómo la automatización puede impulsar un desarrollo más rápido y seguro. Junto con nuestros socios IBM Cyber Security Services, Synopsys e IriusRisk, exploraremos soluciones prácticas para reducir vulnerabilidades y mantener la competitividad de sus equipos.

Charity Pro-Am Scramble
Únase a Secure Code Warrior y a nuestro socio Arctiq en el Charity Pro-Am Scramble en Golf Le Diable, en Mont Tremblant. Juntos, daremos el golpe de salida por una gran causa, apoyando a KidSport Québec para ayudar a que más niños participen en deportes de equipo y construyan su futuro a través del poder del juego.
AppSec Day Utrecht
A medida que la seguridad de las aplicaciones evoluciona, las organizaciones integran cada vez más soluciones de IA para la detección y prevención de amenazas en tiempo real. ¡Únete a Secure Code Warrior y a nuestros socios OpenText y Sonatype!

Experiencia Red Zone de los SF 49ers
Únete a SCW y Guidepoint para disfrutar de un gran partido de fútbol, excelente comida de tailgate y conversaciones interesantes sobre seguridad de software y cómo evitar que las vulnerabilidades de seguridad te hagan un "tackle".

Seminario web: SCW Trust Agent y hoja de ruta del tercer trimestre
Acompaña a Patrick Collins, director de producto de Secure Code Warrior, mientras presenta y demuestra la nueva oferta de productos SCW Trust Agent y analiza la hoja de ruta de productos para los próximos meses.

OWASP 2024 Global AppSec
La conferencia Global AppSec US promete estar llena de acción con debates sobre las últimas tendencias y temas del sector. Visítanos en nuestro stand en San Francisco para una demostración de nuestras novedades más recientes.
Transformación DevSecOps
DevSecOps permite identificar problemas de seguridad en etapas tempranas del ciclo de vida de desarrollo, presentándolos directamente a los desarrolladores que pueden generar un mayor impacto.

Cumbre de Ciberseguridad
Los principales expertos de medianas y grandes empresas se reunirán con proveedores innovadores de soluciones digitales de ciberseguridad para negocios. Aprenda de los expertos en nuestras conferencias y conozca a los proveedores líderes en el área de exposición.

Black Hat USA
En su 27.ª edición, Black Hat USA regresa al Mandalay Bay Convention Center de Las Vegas con un programa de 6 días. El evento comenzará con cuatro días de capacitaciones especializadas en ciberseguridad (del 3 al 8 de agosto), con cursos para todos los niveles. La conferencia principal de dos días (7 y 8 de agosto) contará con más de 100 sesiones informativas seleccionadas, decenas de demostraciones de herramientas de código abierto en Arsenal, un completo Business Hall, eventos sociales y de networking, y mucho más.

Cumbre de AppSec y DevSecOps
Desentraña, unifica y potencia tus estrategias de seguridad en la Melbourne AppSec and DevSecOps Summit 2024. Mejora tus habilidades de seguridad y colócate a la vanguardia de la revolución en seguridad de aplicaciones y en la nube.
Evalúe el estado actual de su programa de seguridad con SCW Trust Score
En el panorama de seguridad actual, que evoluciona rápidamente, es fundamental saber en qué punto se encuentra su programa de seguridad. Acompañe a Matias Madou, director de tecnología y cofundador de Secure Code Warrior, para hablar sobre una innovación líder en el sector para la evaluación comparativa de programas de seguridad: SCW Trust Score.
Nordic IT Security
Nordic IT Security, la cumbre de ciberseguridad más prestigiosa de Escandinavia, lleva 17 años siendo el referente clave para navegar por el panorama de amenazas digitales en la región nórdica.

Hora del café belga
Para los asistentes a la RSAC de Bélgica, organizaremos un "Último café del día" especial el martes 7 de marzo a las 15:00 h. Acompañen a nuestros compatriotas belgas, el CEO Pieter Danhieux y el CTO Matias Madou, junto con otros ejecutivos de Secure Code Warrior, para cerrar otra exitosa jornada de la RSAC con un buen café y deliciosos bocados.

Tomar el control de las alertas de vulnerabilidad
El panorama actual de amenazas es cada vez más difícil de gestionar para muchas empresas, que luchan con un enfoque de seguridad de aplicaciones diseñado para reaccionar en lugar de tomar el control.

Cafetería SCW en RSAC 2024
¡La cafetería de SCW regresa por cuarto año consecutivo! Acompáñanos para tomar un café y descubre cómo integrar una seguridad sólida en tus aplicaciones.

RSA Conference 2024
¡El arte de lo posible está aquí! Visítenos en el stand 5179 para descubrir cómo reducir sus vulnerabilidades en un 53%

Reúnete con el equipo directivo de SCW en RSAC24
Nuestros cofundadores y ejecutivos estarán en la cafetería Bluestone Lane Union Square del 6 al 7 de mayo disfrutando de uno de los mejores cafés de San Francisco y atendiendo reuniones.

Confiamos en los desarrolladores y en la IA
SCW Coffee Shop en RSAC24 presenta: Acompaña a Matias Madou, nuestro cofundador y CTO, junto a expertos del sector, mientras conversan sobre los desafíos y las estrategias para medir las competencias de seguridad dentro de los equipos de desarrollo

Cómo cuantificar la eficacia de su programa de codificación segura con el SCW Trust Score
SCW Coffee Shop en RSAC24 presenta: Acompaña a Patrick Collins, CTPO, y a Junie Dinda, CMO, en una sesión a fondo sobre el nuevo SCW Trust Score, el primer estándar de la industria que está transformando el panorama de los programas de codificación segura.

Carolina Hurricanes con GuidePoint
¡Acompáñanos junto a nuestros socios de GuidePoint en la pista de hockey para disfrutar de un emocionante partido y charlas sobre seguridad de aplicaciones!

Happy Hour para proveedores en el Área de la Bahía
Más información próximamente.

Mujeres líderes en seguridad
SCW Coffee Shop en RSAC24 presenta: Acompaña a Fatemah Beydoun, cofundadora y CCO, junto a un panel de mujeres líderes del sector mientras debaten cómo integrar la seguridad desde el inicio para corregir la brecha de género en la industria. Moderado por nuestra compañera Holly Whalen, vicepresidenta de socios de canal.
De cumplir requisitos a gestionar riesgos: libera el verdadero potencial de SAST
Descubre estrategias innovadoras para maximizar la eficacia de tus herramientas de SAST e implementar un programa de seguridad impulsado por los desarrolladores.
secIT - Hannover 2024
Reserva una reunión o pásate por el stand 14 durante secIT.
Taller práctico de seguridad de aplicaciones
En colaboración con AWS, Contrast Security y Arctiq, te ofrecemos un taller interactivo y práctico sobre seguridad de aplicaciones (AppSec)

Cata de vinos virtual - Ohio
Únase a nosotros, a GuidePoint y a otros socios para una cata de vinos virtual con Silver Oaks Winery.
DevSecOps 360 - Riad
En colaboración con IBM, Synopsys e IriusRisk, compartiremos nuestra visión más reciente sobre la integración de DevSecOps dentro del ecosistema de socios
DevSecOps 360 - Múnich
En colaboración con IBM, Synopsys e IriusRisk, compartiremos nuestra visión más reciente sobre la integración de DevSecOps dentro del ecosistema de socios
DevSecOps 360 - Dubái
En colaboración con IBM, Synopsys e IriusRisk, compartiremos nuestra visión más reciente sobre la integración de DevSecOps dentro del ecosistema de socios
La evolución del rol del desarrollador de AppSec
Cambios, causas y consideraciones para uno de los roles más importantes en el equipo de seguridad de su empresa.
Refuerce la seguridad desde el inicio: desarrolle su capacidad de protección
Cómo ayudar a sus desarrolladores a crear y lanzar software seguro con mayor rapidez.
Adelantar la seguridad en el diseño (shifting left)
Reduzca los riesgos y costes asociados a la seguridad de las aplicaciones capacitando a los desarrolladores para que sean la primera línea de defensa de su organización.
Formación en seguridad «shift-left» y detección de vulnerabilidades para sistemas embebidos
En este seminario web, analizamos los retos a los que se enfrentan las organizaciones al adoptar un enfoque de seguridad desde el diseño en el desarrollo, especialmente en software embebido, y cómo aprovechar las mejores prácticas en tecnología de aprendizaje y los beneficios del "shift left" para optimizar la formación de los desarrolladores en código seguro.
Cumbre Virtual de Programación Segura
¡Bienvenido al grupo de usuarios de Secure Code Warrior! Esta sesión presenta actualizaciones de productos, inspiradoras historias de éxito de clientes y una mesa redonda interactiva. Conozca cómo sus pares superan los desafíos de seguridad de las aplicaciones y descubra consejos para maximizar el retorno de la inversión de su programa.
Saltworks y Secure Code Warrior: mejores juntos
Defendemos la idea de que cuando el aprendizaje y las competencias de los desarrolladores aumentan, las vulnerabilidades del código disminuyen.
Únete a nosotros en la conferencia DEVOPS
Acompáñanos en la DEVOPS Conference este 8 y 9 de marzo para disfrutar de charlas reveladoras y la oportunidad de participar en el torneo de programación segura. ¡Consigue tus entradas gratuitas ahora!
¿Es la seguridad un problema del desarrollador?
La tecnología ha explotado. Y TODO necesita ser protegido. Sin embargo, los equipos de seguridad no cuentan con el personal suficiente para cubrir todos los frentes en tiempos de rápido crecimiento tecnológico y amenazas de ciberseguridad en constante evolución.

Aumente la velocidad de lanzamiento de software con una seguridad integral impulsada por los desarrolladores
Sabemos que estos horarios pueden no ser ideales para todos, así que si prefieres ver el seminario web en otro momento, regístrate y te enviaremos la grabación. Ante el aumento de las brechas de seguridad derivadas de vulnerabilidades de software explotables, las organizaciones deben buscar minimizar
Cómo cerrar la brecha de evitación y remediación en el cumplimiento de código abierto.
Cerrar esta brecha es fundamental para ayudar a los equipos de ingeniería y a sus líderes a comprender mejor el impacto del software de código abierto en la capacidad de una organización para crear y entregar soluciones sin riesgos. Escuche cómo nuestros expertos abordan las auditorías de software.
Cómo construir un programa de AppSec con una base sólida
La importancia y los enfoques clave para establecer una línea base al desarrollar la estrategia de tu programa de seguridad de aplicaciones.
¿Por qué es importante el SBOM para prepararse ante la Ley de Ciberresiliencia?
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.

¿Qué es la configuración de seguridad incorrecta? | Secure Code Warrior
¿Qué es una configuración de seguridad incorrecta? Descubre las vulnerabilidades más comunes y cómo prevenirlas. Aprende con Secure Code Warrior.

Feliz 4º cumpleaños Secure Code Warrior, pequeño y descarado niño.
Cuanto más crecen mi hija y la empresa, más me doy cuenta de las muchas similitudes que existen entre el camino de una startup y la experiencia de ser padre primerizo. Ahora estoy en mi cuarto año en ambos casos.
Coders Conquer Security: Serie de aprendizaje y difusión - Clickjacking
A continuación, analizaremos cómo funciona el clickjacking, por qué es peligroso y qué pueden hacer los desarrolladores como tú para prevenirlo.
Codificadores conquistan la seguridad: Serie Compartir y Aprender - Inyección de comandos del SO
Los ataques de inyección de comandos del SO pueden ser ejecutados por hackers principiantes o con menos experiencia, lo que los convierte en una de las vulnerabilidades más comunes a las que se enfrentan los equipos de seguridad. Afortunadamente, existen varias formas muy eficaces de evitar que tengan éxito.
Coders Conquer Security: Serie de aprendizaje y difusión - Debilidades en la gestión de sesiones
Las sesiones son fundamentales para ofrecer una buena experiencia de usuario en la web. Sin embargo, una gestión incorrecta de estas puede generar brechas de seguridad que los atacantes podrían aprovechar.

Torneos de desarrolladores: el arma secreta de AppSec para mejorar la cultura y el compromiso con la seguridad
¿No crees que es hora de darle un cambio de imagen a la seguridad? Es tan sencillo como cambiar el enfoque y hacer que todo sea un poco más positivo (¡por no decir divertido!) para ambas partes, especialmente para el equipo de desarrollo.
Programadores que conquistan la seguridad: Serie de aprendizaje y recursos - Padding Oracle
Aunque Padding Oracle suena como un nombre terrible para una banda de rock alternativo, en realidad es una vulnerabilidad que los atacantes pueden utilizar para descifrar información sin conocer la clave de cifrado.
Programadores que conquistan la seguridad: Serie de aprendizaje y uso compartido - Inyecciones LDAP
Pueden producirse problemas cuando usuarios malintencionados pueden manipular una consulta LDAP. Esto puede engañar al servidor receptor para que ejecute consultas no válidas que normalmente no estarían permitidas, o incluso para que conceda acceso de administrador o de alto nivel a usuarios no válidos o de baja seguridad sin contraseña.

El cambio que necesitamos en el terreno de AppSec: mis predicciones para 2019
La verdadera batalla a la que nos enfrentamos no es contra los aficionados a los scripts ni contra los peligrosos sindicatos del cibercrimen organizado... sino en lograr que a más personas les importe que las filtraciones de datos están ocurriendo.
Coders Conquer Security: Serie de aprendizaje y colaboración - Carga de archivos sin restricciones
En el ámbito de la ciberseguridad, los atacantes pueden aprovechar rápidamente cualquier aplicación o programa al que se haya permitido subir archivos sin restricciones. Y los resultados pueden ser devastadores.
Coders Conquer Security: Serie de aprendizaje y colaboración - Inyección NoSQL
Las bases de datos NoSQL son cada vez más populares. Es difícil negar su velocidad y facilidad para gestionar datos no estructurados, pero a medida que su uso se generaliza, inevitablemente surgen más vulnerabilidades.
Coders Conquer Security: Serie de aprendizaje y uso compartido - Falsificación de solicitudes entre sitios (CSRF)
Los ataques CSRF son bastante complejos y dependen de múltiples capas para tener éxito. En otras palabras, deben fallar muchas cosas a favor del atacante para que funcionen. A pesar de ello, son un vector de ataque extremadamente popular y lucrativo.
Programadores que conquistan la seguridad: Comparte y aprende - Inyección SQL
Los atacantes están utilizando la inyección SQL —una de las vulnerabilidades de datos más antiguas (¡desde 1998!) y persistentes que existen— para robar y modificar información confidencial en millones de bases de datos de todo el mundo.

Confundir privacidad con seguridad: el error fatal
Cuando se intenta mantener la privacidad en línea sin seguridad, el caos se apodera de todo. Solo hay que preguntarle a Ross Ulbricht.

Por qué las instituciones financieras lideran la capacitación de sus desarrolladores en codificación segura
Observamos: el creciente liderazgo e innovación de las instituciones financieras en la capacitación de sus desarrolladores en programación segura.

Por qué las inyecciones SQL son las cucarachas del mundo AppSec (y cómo los CISO pueden erradicarlas de una vez por todas)
Existe una teoría muy conocida que dice que las cucarachas pueden sobrevivir a prácticamente cualquier cosa, incluso a una explosión nuclear.

¿Un futuro más brillante para DevSecOps? Está más cerca de lo que crees
Existen muchas soluciones para detectar vulnerabilidades en el código, pero la seguridad debe centrarse más en enseñar a los desarrolladores a seguir directrices que eviten que cometan estos errores desde el principio.

Por qué la gamificación es la clave para mejorar la seguridad de tu software
Debemos trabajar para cambiar la conversación y hacer que la seguridad sea una parte integral de la vida laboral de cada desarrollador. Creo que una de las mejores formas de lograrlo es empoderando e involucrando a los desarrolladores en la seguridad mediante, por ejemplo, la gamificación.

Más brechas, más problemas: el coste de la confianza en aplicaciones de terceros
Debemos dejar de ver la seguridad como un obstáculo molesto para la innovación de la empresa.

Celebrando el Día Internacional de la Mujer en la Ingeniería: Conoce a Lucy
Pensé que terminaría en una carrera tipo infraestructura o soporte de servicios, y luego tuve una oportunidad de desarrollo en un programa de posgrado. Resulta que es exactamente donde tenía que estar.

Algunos CISO están convirtiendo la escasez de competencias en seguridad en una oportunidad.
Capacitar a los desarrolladores para escribir código seguro desde el principio es una oportunidad para que los CISO tomen el control proactivo frente a los desafíos de seguridad, permitiendo mejoras rápidas, sencillas y cuantificables tanto para los equipos de seguridad como para los de desarrollo.
Los ciberataques "explosivos" en el sector de petróleo y gas ponen vidas en peligro
Lo único que evitó una explosión fue un error en el código informático de los atacantes, según informaron los investigadores.

Secure Code Warrior - ¡Feliz 3er aniversario para nosotros!
Nuestra visión es capacitar a los desarrolladores para que sean la primera línea de defensa en su organización, haciendo que la seguridad sea altamente visible y proporcionándoles las habilidades y herramientas para escribir código seguro desde el principio.
El factor humano olvidado que impulsa las fallas de seguridad en aplicaciones web
¿Cómo se supone que los desarrolladores escriban código seguro si nadie les enseña por qué es importante, cuáles son las consecuencias de un código inseguro y, lo más importante, cómo evitar crear estas vulnerabilidades en sus respectivos marcos de programación desde el principio?
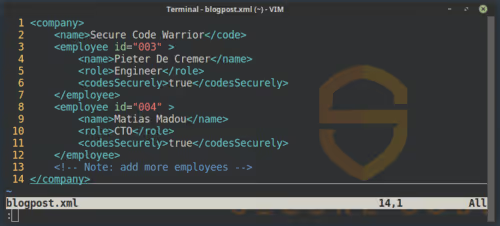
Técnica de programación segura: procesamiento de datos XML, parte 1
Las especificaciones para XML y los esquemas XML incluyen múltiples fallos de seguridad. Al mismo tiempo, estas especificaciones proporcionan las herramientas necesarias para proteger las aplicaciones XML. Aunque utilizamos esquemas XML para definir la seguridad de los documentos XML, estos pueden ser utilizados para llevar a cabo diversos ataques.

Técnica de programación segura: El comportamiento predeterminado de las bibliotecas Zip puede derivar en una ejecución remota de código.
Podemos insertar un archivo en un zip cuyo nombre tenga como prefijo un
Una línea de código, 1 millón de dólares
El coste de cambiar una sola línea de código en un equipo de aviónica es de un millón de dólares y requiere un año para su implementación. Para Southwest Airlines, cuya flota se basa en los Boeing 737, esto supondría la "quiebra"

Pasar de la investigación académica a la industria no es sencillo
Episodio 139: Matias Madou habla sobre formación en desarrollo seguro e investigación en pruebas de seguridad de software
Técnica de cifrado completo de dispositivos Android | Secure Code Warrior
El cifrado completo del dispositivo Android protege todos los datos y los escribe en el almacenamiento, de modo que solo son visibles una vez que se desbloquea el dispositivo. Aprenda más con Secure Code Warrior.
Técnica de programación segura: Hablemos sobre el Tapjacking
A veces es fundamental que una aplicación pueda verificar que una acción se está realizando con el pleno conocimiento y consentimiento del usuario

Un videojuego para mejorar el proceso de contratación
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.

Técnica de programación segura: El problema de los permisos personalizados
Al definir permisos personalizados, una aplicación puede compartir sus recursos y capacidades con otras aplicaciones.
¿Qué prácticas de seguridad llevan a cabo realmente 300 000 desarrolladores?
Casi 300 000 desarrolladores en aproximadamente 95 000 aplicaciones utilizan BSIMM8 para ayudar a planificar, ejecutar y medir sus iniciativas de seguridad de software (SSI).
Cómo evitar la enumeración de nombres de usuario | Secure Code Warrior
La enumeración de nombres de usuario ocurre cuando los hackers utilizan ataques de fuerza bruta para obtener información de usuarios y contraseñas. Aprenda a evitar la enumeración de nombres de usuario con Secure Code Warrior.

Cómo implementar una formación eficaz en seguridad para desarrolladores: 5 lecciones importantes
5 lecciones clave para implementar una formación eficaz en seguridad para desarrolladores

Copiar y pegar es una técnica de programación peligrosa
La importancia de este trabajo radica en que hemos aportado pruebas empíricas de un número considerable de problemas críticos de seguridad en la programación que no se habían documentado anteriormente

Saludos desde el otro lado. Entrevista con un cazador de errores.
El error sigue ahí fuera. No es algo que se pueda solucionar de inmediato. Durante los últimos meses, contacté a decenas de empresas y proveedores afectados a través de sus programas de recompensas para que corrigieran su configuración.

¿Son sus desarrolladores la primera línea de riesgo o de defensa? Evalúe a su empresa con nuestra Lista de Verificación de Codificación Segura.
A medida que los CIO impulsan con determinación sus capacidades ágiles empresariales, las habilidades de programación segura se convertirán en un arma de innovación; carecer de ellas será un factor de destrucción.

¡Aprenda de este mentalista y haga que la seguridad vuelva a ser divertida!
No importa si está capacitando a la alta dirección en ciberseguridad o ayudando a desarrolladores a mejorar sus habilidades de programación segura en JAVA o C#; siempre hay espacio para la creatividad, la gamificación y la diversión.
Desplazamiento hacia la izquierda
Si un desarrollador comete un error de cross-site scripting mientras programa en JavaScript y es capaz de detectarlo a los pocos minutos de haberlo creado

La pregunta del millón que todo desarrollador debería hacer a sus posibles empleadores
Hay una pregunta que todo desarrollador debe hacerse, tanto si es un recién graduado como si es un veterano. Y la respuesta es importante.

Formación en ciberseguridad y refuerzo positivo
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
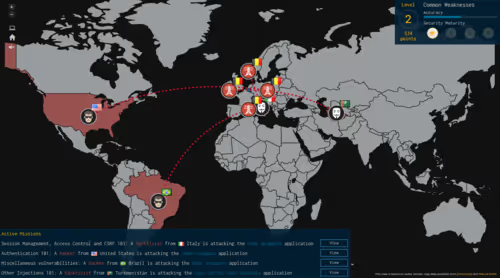
Cómo evolucionan las directrices de programación segura
La semana pasada estuve investigando vulnerabilidades en Java Spring para actualizar nuestras directrices de programación segura.
Problemas de seguridad de Equifax descubiertos en 2016
Avanzando hasta 2016, un investigador de seguridad encontró una vulnerabilidad común conocida como cross-site scripting (XSS) en el sitio web principal de Equifax, según un tuit de un investigador que se hace llamar x0rz.
La dificultad de parchear vulnerabilidades de deserialización
La vulnerabilidad está relacionada con la forma en que Struts analiza ese tipo de datos y los convierte en información que puede ser interpretada por el lenguaje de programación Java.
Técnica de programación segura: eliminación segura de archivos
La remanencia de datos es la representación física residual de información que ha sido borrada de alguna manera.
La causa raíz del hackeo a Equifax es una vulnerabilidad en una aplicación web
Una vez más, la causa raíz del hackeo de Equifax es una vulnerabilidad en una aplicación web. Este tipo de vulnerabilidades existen desde hace más de una década, pero siguen siendo muy relevantes hoy en día.
What does it take to be a security champion? Lessons from three tech professionals
Recently we interviewed some of the future leaders in the secure development or “DevSec” world and found their individual career paths into cybersecurity fascinating. For those of you out there wishing to become a security champion, jump into the elusive AppSec realm, or even just learn more about secure coding, here are the stories from three security professionals with a background in development, about how they got interested in security and the security lessons they wish every organization would follow.

Kamer van Koophandel: Seguridad a escala impulsada por los desarrolladores
La Cámara de Comercio (Kamer van Koophandel) comparte cómo integró la programación segura en el desarrollo diario mediante certificaciones basadas en roles, evaluaciones comparativas de puntuación de confianza y una cultura de responsabilidad compartida en seguridad.

Hacia el oro: elevando los estándares de seguridad en el código de Paysafe
Descubra cómo la colaboración entre Paysafe y Secure Code Warrior permitió aumentar la productividad de los desarrolladores en un 45 % y reducir significativamente las vulnerabilidades en el código.

DigitalOcean Decreases Security Debt with Secure Code Warrior
DigitalOcean's use of Secure Code Warrior training has significantly reduced security debt, allowing teams to focus more on innovation and productivity. The improved security has strengthened their product quality and competitive edge. Looking ahead, the SCW Trust Score will help them further enhance security practices and continue driving innovation.
Devlympics 2023: Resumen
Explora los resultados de las Devlympics 2023 en este informe. Sumérgete en la participación de los desarrolladores, las tendencias en lenguajes y stacks tecnológicos de cada sector participante, así como en las vulnerabilidades y CWE clave abordadas en este evento global anual organizado por Secure Code Warrior.

Una cultura de seguridad: cómo Sage creó su programa de defensores
Descubre cómo Sage reforzó su seguridad con un enfoque flexible y centrado en las relaciones, logrando formar a más de 200 expertos en seguridad y alcanzar una reducción de riesgos cuantificable.
Cómo Thales implementó la seguridad impulsada por el desarrollador
En este caso práctico, descubra cómo Thales ha desarrollado enfoques de personas, procesos y tecnología para un programa ágil de aprendizaje de código seguro, con el fin de motivar a los desarrolladores a convertirse en defensores activos de la seguridad.
Cómo Colgate-Palmolive impulsó las habilidades de seguridad de sus desarrolladores y creó una cultura de programación segura
Descubra cómo el gigante minorista Colgate-Palmolive transformó su seguridad de aplicaciones durante su proceso de transformación digital. Ante los desafíos en la codificación segura, innovaron su enfoque integrando un aprendizaje breve y contextual en el flujo de trabajo de los desarrolladores.

Cómo un «Juego de Códigos» guía a IAG Group hacia un futuro de programación más seguro
IAG Group es la entidad detrás de muchas de las principales compañías de seguros en la región de Asia-Pacífico, que suscribe pólizas para millones de clientes por un valor aproximado de 11.400 millones de dólares australianos en primas anuales.

Driving Actionable Awareness: FINRA's Push For Super-Secure Developers
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.

Crear una experiencia de certificación de seguridad revolucionaria
Descubra cómo crearon una iniciativa interna de formación tecnológica destinada a ayudar a miles de empleados a adquirir habilidades prácticas y de vanguardia en diversas disciplinas, como el aprendizaje automático y la ciberseguridad.

Beyond Compliance: Motorola Solutions Drives Winning Security Culture
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.

El impulso de ASRG por la seguridad del software automotriz
Explore este caso de estudio integral para conocer cómo utilizaron los torneos de Secure Code Warrior para involucrar a los desarrolladores, aumentar la concienciación sobre las vulnerabilidades clave que afectan al software automotriz y obtener métricas en múltiples lenguajes y marcos de trabajo.

Application Security @ NAB | Gamified Security Training: The Key to Scalable Developer Growth
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
KBI Media: Cómo superar las vulnerabilidades de seguridad más comunes en el sector bancario
Aunque las medidas de seguridad física implementadas hoy en muchos bancos son impresionantes (grandes bóvedas, cristales antibalas, alarmas silenciosas), la historia puede ser muy distinta cuando se trata de ciberseguridad.
DevOps Digest: Explorando el potencial de la IA en el desarrollo de software
DEVOPSdigest invitó a expertos del sector —consultores, analistas y proveedores— a comentar cómo la IA puede apoyar el ciclo de vida del desarrollo de software (SDLC). La tercera parte de esta serie aborda las ventajas de aprovechar las herramientas de IA en el desarrollo de software.

SecurityWeek: Cómo mejorar la seguridad en el desarrollo de software asistido por IA
Los CISO necesitan un plan de visibilidad y KPI de IA que favorezca un equilibrio preciso para lograr resultados óptimos tanto en seguridad como en productividad.
DevOps.com: 6 componentes esenciales de un «programa de recompensas» de seguridad exitoso para desarrolladores de software
Ya sea que los equipos opten por oportunidades de formación colaborativa en el trabajo o por sesiones de aprendizaje ágil e interactivo, se beneficiarían enormemente de una evaluación comparativa estandarizada para el éxito de los desarrolladores. Dicha evaluación podría generar una «puntuación de confianza» que, al igual que los programas de recompensas, incentivaría a los desarrolladores por sus logros en seguridad y ofrecería vías claras de mejora.

SecurityInfoWatch: Las industrias de infraestructura crítica avanzan en la preparación de los desarrolladores para el diseño seguro (Secure-by-Design)
El análisis de Secure Code Warrior destaca la necesidad crítica de capacitar a los desarrolladores para medir adecuadamente el progreso en el diseño seguro (Secure-by-Design).

ITWire: Investigación de Secure Code Warrior: Las industrias de infraestructura crítica avanzan en la preparación de los desarrolladores para el enfoque Secure-by-Design
Un nuevo análisis realizado en colaboración con el Paladin Global Institute subraya la necesidad crítica de capacitar a los desarrolladores para medir adecuadamente el progreso del enfoque Secure-by-Design
Investigación de Secure Code Warrior: Los sectores de infraestructura crítica avanzan en la preparación de sus desarrolladores para la iniciativa Secure-by-Design
Un nuevo análisis realizado en colaboración con el Paladin Global Institute destaca la necesidad crítica de capacitar a los desarrolladores para medir adecuadamente el progreso de la iniciativa Secure-by-Design.

Politico: La ciberseguridad recibe una lección
Menos del 4 por ciento de los desarrolladores a nivel mundial participa en iniciativas de capacitación en diseño seguro, según una nueva investigación publicada esta mañana por Secure Code Warrior.

NextGov: Pocos desarrolladores de software utilizan formación en seguridad desde el diseño, según una investigación
El análisis, realizado por Secure Code Warrior, cuenta con el respaldo de los exfuncionarios de ciberseguridad de la Casa Blanca, Kemba Walden y Chris Inglis.

Cyberscoop: Las organizaciones pueden reducir considerablemente sus vulnerabilidades mediante prácticas de diseño seguro, según un informe.
El exdirector nacional de ciberseguridad, Inglis, afirma que los «datos cuantitativos» del informe de Secure Code Warrior demuestran la importancia de esta práctica de ciberseguridad.

Pulse 2.0: Secure Code Warrior: Entrevista con el CEO Pieter Danhieux sobre la plataforma de programación
Secure Code Warrior es una plataforma de programación segura que establece los estándares para mantener nuestro mundo digital a salvo. Pulse 2.0 entrevistó al CEO de Secure Code Warrior, Pieter Danhieux, para conocer más sobre la empresa.

Techopedia: La Shadow AI plantea riesgos en sectores que van desde la atención sanitaria hasta DevSecOps
La «Shadow AI» —el uso de aplicaciones de IA no autorizadas por parte de los empleados— ha sido un problema desde que la IA generativa irrumpió en escena. La tentación de dejar que ChatGPT haga todo el trabajo puede prevalecer sobre cualquier consideración acerca de enviar datos confidenciales o privados a terceros.

DZone: Locura por errores de configuración: cómo frustrar las vulnerabilidades comunes en el sector financiero
Los servicios financieros se encuentran entre los sectores más atacados de cualquier industria, por lo que es fundamental que los desarrolladores trabajen al más alto nivel para producir código seguro.

KBi Media: Cómo los CISO logran que los desarrolladores prioricen la seguridad
Durante años, muchos CISO han tenido dificultades para concienciar a sus desarrolladores sobre la importancia de priorizar la seguridad. También han trabajado para controlar un panorama de amenazas cada vez más complejo y una superficie de ataque en expansión, todo ello mientras se enfrentan a la escasez de profesionales cualificados. Necesitan un nuevo enfoque que ayude a mejorar la cultura de seguridad en toda la organización, garantizando al mismo tiempo que tanto los expertos en AppSec como los desarrolladores dispongan de lo necesario para reducir vulnerabilidades y riesgos.

ITWire: El desafío de mantener la seguridad del código en la era de la IA
De todas las tareas que pueden realizar los modelos de lenguaje extensos (LLM) y la IA generativa, una que ha captado gran atención es la generación de código informático. Los desarrolladores utilizan cada vez más herramientas de IA generativa para optimizar sus flujos de trabajo y mejorar la productividad.

In AI Today: Cómo evolucionará el desarrollo de software en la era de la IA
Los desarrolladores conscientes de la seguridad que demuestren experiencia en el uso responsable de herramientas de Inteligencia Artificial (IA) podrán asumir nuevos roles como guardianes o mentores de IA, colaborando con ella para garantizar la integración de código seguro en sus proyectos.

Solutions Review: Cómo los CISO pueden preparar a la empresa para los asistentes de programación con IA
Pieter Danhieux, de Secure Code Warrior, ofrece perspectivas sobre cómo los CISO pueden preparar a sus empresas para los asistentes de programación con IA. Este artículo se publicó originalmente en Insight Jam de Solutions Review, una comunidad de TI empresarial que fomenta el diálogo humano sobre la IA.
KBI Media: Por qué el diseño seguro es fundamental en el mundo interconectado actual
Los desafíos a los que se enfrentan los equipos de seguridad informática aumentan día a día. La expansión de las superficies de ataque y la aparición de técnicas más sofisticadas han provocado que los métodos que funcionaban en el pasado ya no sean suficientes para garantizar una protección eficaz.

IT Brief Australia: Titanes de la tecnología - Pieter Danhieux de Secure Code Warrior
Pieter Danhieux, cofundador y director ejecutivo de Secure Code Warrior, destaca como un líder visionario en el ámbito de la ciberseguridad. Con una profunda pasión por la programación segura y una trayectoria de más de dos décadas en el sector, Pieter ha sido fundamental para transformar el enfoque de los desarrolladores sobre la seguridad del software, convirtiendo a Secure Code Warrior en un líder mundial en su campo.
SecurityWeek: Cómo los CISO excepcionales logran despertar el interés por la seguridad en sus equipos de desarrollo
Durante años, muchos CISO han tenido dificultades para convencer a sus equipos de desarrollo de la importancia de priorizar la seguridad. Matias Madou nos da su opinión.

Dark Reading: Las nuevas expectativas para los desarrolladores en un futuro de programación con IA
La capacidad de la IA para generar código no dejará a los desarrolladores sin empleo, pero su rol evolucionará hacia un enfoque centrado en la seguridad, la colaboración y la «mentoría» de modelos de IA.

Betanews: ¿Cómo afrontan los CISO el control de acceso de los desarrolladores? [Preguntas y respuestas]
Los CISO están bajo la lupa para demostrar que pueden reducir las vulnerabilidades en el ciclo de vida del desarrollo de software, especialmente desde el inicio de la creación del código. Por ello, buscan la forma más eficaz de garantizar que sus desarrolladores tengan conciencia de seguridad antes de asumir la responsabilidad de escribir e introducir código.

SecurityBrief Australia: Expertos en ciberseguridad elogian el nuevo mandato del Gobierno australiano
El reciente mandato del Gobierno Federal, la Directiva PSPF 002-2024, tiene como objetivo reforzar significativamente las medidas de ciberseguridad en las entidades gubernamentales australianas, exigiéndoles identificar y gestionar activamente los riesgos asociados a tecnologías vulnerables. El anuncio ha generado reacciones entre figuras clave del sector de la ciberseguridad, quienes han compartido sus perspectivas sobre sus implicaciones y posibles repercusiones.
Forbes: Defensores de Git: Cómo pueden los líderes de seguridad consolidar el enfoque "Secure By Design"
La iniciativa Secure by Design de la CISA ha cobrado un impulso significativo, con gobiernos de todo el mundo —como los de Australia, Nueva Zelanda, Canadá, Singapur, Japón, Alemania y el Reino Unido— contribuyendo a su creación o adoptándola directamente como parte de sus propias estrategias de ciberseguridad públicas.

SD Times: Trust Agent puede demostrar si los desarrolladores dominan su oficio
Al parecer, la inteligencia artificial no reemplazará a los desarrolladores, al menos por ahora. Lo que sí deberán hacer es aprender o perfeccionar sus habilidades para crear plantillas para la IA, convertirse en expertos en corregir errores en el código generado por IA y aprender a aprovechar al máximo la IA en el desarrollo de software.

LinkedIn News Australia: Las ciberamenazas siguen siendo elevadas, pero la demanda de profesionales de ciberseguridad en Australia ha disminuido.
Las ciberamenazas siguen siendo elevadas, pero la demanda de profesionales de ciberseguridad en Australia ha disminuido.
ITWire: Secure Code Warrior presenta la primera solución del sector que mide las competencias de seguridad de los desarrolladores en sus confirmaciones de código.
El nuevo agente de confianza de SCW facilita un enfoque de seguridad desde el diseño para las empresas y proporciona a los líderes de seguridad una visibilidad inigualable sobre el estado de seguridad del software de sus organizaciones.

Secure Code Warrior presenta una solución pionera en el sector que mide las competencias de seguridad de los desarrolladores en las confirmaciones de código
El nuevo SCW Trust Agent facilita un enfoque de seguridad desde el diseño para las empresas y ofrece a los líderes de seguridad una visibilidad inigualable sobre el estado de la seguridad del software en sus organizaciones.

Help Net Security: SCW Trust Agent mide las competencias de seguridad de los desarrolladores en las confirmaciones de código
Secure Code Warrior ha presentado SCW Trust Agent, una solución que evalúa las competencias de seguridad específicas de los desarrolladores en cada confirmación de código.

DevOps.com: Secure Code Warrior presenta un agente para gestionar los permisos de confirmación (commit)
El agente de confianza de SCW puede implementarse en cualquier repositorio de código basado en Git, incluidos Github, Gitlab y Atlassian Bitbucket, para garantizar que solo los desarrolladores que hayan alcanzado una calificación de seguridad específica puedan realizar una confirmación (commit). Dichas calificaciones se basan en más de 20 millones de puntos de datos recopilados de 250 000 desarrolladores en todo el mundo.

Computer Weekly: Innovaciones para impulsar el desarrollo con seguridad desde el diseño
Secure Code Warrior presenta una tecnología diseñada para ayudar a los CISO y a los equipos de seguridad de aplicaciones a garantizar que sus proyectos permanezcan seguros y libres de errores de programación y vulnerabilidades, un problema importante tras el incidente de CrowdStrike.

Australian Cyber Security Magazine: El sector responde a la Directriz del Marco de Política de Seguridad Protectora
El sector de la ciberseguridad ha respondido a la Directriz 002-2024 del Marco de Política de Seguridad Protectora (PSPF) del Gobierno australiano, emitida el 8 de julio de 2024. Esta directriz exige que las entidades gubernamentales de Australia identifiquen y gestionen activamente los riesgos asociados a las tecnologías vulnerables que administran, tanto para sí mismas como para terceros.

Dynamic Business: Martes tecnológico: Las mejores herramientas de ciberseguridad para pymes en 2024
Dirigir una pyme con éxito implica desempeñar muchas funciones a la vez. Sin embargo, hay un aspecto que no se puede pasar por alto: la ciberseguridad. Las filtraciones de datos y los ciberataques van en aumento, y hasta las pequeñas empresas son objetivos atractivos.
DZone: La puerta trasera en XZ Utils para Linux: un síntoma de la precaria seguridad en la cadena de suministro de software
El software es la base de prácticamente todas las empresas modernas; sin embargo, nuestra dependencia de componentes de código abierto potencialmente vulnerables en sistemas críticos representa un riesgo extremo para la cadena de suministro de software. Es una dolencia para la que debemos encontrar una cura adecuada.
IT Wire: Por qué la IA no puede reemplazar a los humanos en el desarrollo de código seguro
Uno de los aspectos más complejos de integrar herramientas de IA en las operaciones empresariales es determinar qué resultados son fiables, en qué herramientas puedes confiar para incorporarlas a tu infraestructura tecnológica, cuáles son sus puntos fuertes y débiles, y cómo garantizar resultados coherentes al utilizar diferentes herramientas o procesos.
SecurityBrief Australia: Cómo la IA puede ayudar a los desarrolladores a mejorar la seguridad del código nuevo
Las herramientas de programación con IA pueden reforzar las capacidades de defensa de los desarrolladores, facilitando la adopción de una mentalidad de «seguridad ante todo». Sin embargo, como toda innovación nueva y potencialmente impactante, también plantean interrogantes que los equipos y las organizaciones deben analizar.
KBI Media: Por qué los desarrolladores de software desempeñan un papel fundamental para lograr una ciberseguridad eficaz
En el ámbito de la ciberseguridad empresarial, nada es definitivo. Ante un panorama de amenazas en constante cambio y la evolución continua de las herramientas, los equipos de seguridad suelen sentirse sobrecargados y desbordados.
En la IA de hoy: cómo las herramientas de programación con IA pueden ayudar a los desarrolladores a mejorar la seguridad del software
Pocos avances tecnológicos han captado la atención general tan rápidamente como la inteligencia artificial (IA). En menos de dos años, la IA ha pasado de ser una novedad técnica a convertirse en una herramienta poderosa, y su ritmo de evolución no muestra signos de desaceleración.

Information Week: El impacto de las habilidades en IA en la contratación y el desarrollo profesional [PODCAST]
La demanda de profesionales con conocimientos en IA es alta, pero ¿realmente se aplican estos talentos en el trabajo?

SD Times: SD Times 100 de 2024: «Best in Show» en desarrollo de software
SD Times 100 de 2024: «Best in Show» en desarrollo de software, categoría de experiencia del desarrollador con Secure Code Warrior.
Help Net Security: Productos de ciberseguridad del mes: mayo de 2024
Echa un vistazo a los productos más interesantes del último mes.

IBRS: VENDORiQ: Secure Code Warrior añade un punto de referencia para las habilidades de programación segura
El análisis de IBRS arroja luz sobre la importancia de medir continuamente las habilidades de programación segura y los estándares de la industria para la preparación en ciberseguridad.

Data Breach Today: Mejora de la seguridad del código con la puntuación de confianza para desarrolladores
Pieter Danhieux sobre los beneficios de la puntuación de confianza para CISO y desarrolladores.

Assured: Cómo resolver la escasez de competencias en ciberseguridad internamente
Peter Danhieux comparte tres prácticas recomendadas para tener en cuenta al desarrollar un programa interno de capacitación.

Mi3: Presupuesto Federal 2024-25: Expertos analizan el enfoque en el coste de la vida, la inversión en el programa 'Future made in Australia' y la identidad digital.
Los expertos de los sectores minorista y tecnológico han recibido con satisfacción el Presupuesto Federal de Australia para 2024-25, destacando su enfoque en aliviar la presión sobre el coste de la vida y las inversiones en tecnología y ciberseguridad, aunque muchos esperaban medidas más contundentes.
DZone: Un aliado en el código: cómo la IA y los desarrolladores conscientes de la seguridad pueden colaborar de forma segura
El código generado por IA puede estar plagado de vulnerabilidades y fallos, pero las herramientas de programación asistida por IA siguen siendo útiles si se combinan con desarrolladores humanos conscientes de la seguridad.
KBi Media: Las instituciones financieras de Australia pueden liderar el camino en el desarrollo de software seguro con IA
A medida que la IA se integra en la entrega de código en bancos y otras instituciones financieras, el volumen de código producido aumentará, al igual que el número de errores, fallos y vulnerabilidades, a menos que se corrijan en las primeras etapas del ciclo de vida del desarrollo de software. La responsabilidad de realizar esas comprobaciones de calidad recaerá inicialmente de forma directa en los equipos de desarrollo.

CSO Online: El presupuesto federal australiano detalla la inversión en ciberseguridad
El gobierno australiano ha anunciado su presupuesto federal para 2024-25 y CSO ha seleccionado los puntos clave que indican cuánto se destinará a la ciberseguridad y en qué áreas.
Security Brief: Secure Code Warrior lanza el primer SCW Trust Score de la industria para equipos de desarrollo
Secure Code Warrior ha anunciado el lanzamiento de su SCW Trust Score, el primer estándar de la industria que mide la postura de seguridad de los equipos de desarrollo de las organizaciones.
IT Wire: Secure Code Warrior presenta SCW Trust Score para cuantificar la postura de seguridad de los equipos de desarrollo
Secure Code Warrior, líder mundial en seguridad impulsada por desarrolladores, presentó hoy SCW Trust Score, el primer estándar de la industria que cuantifica la postura de seguridad de los equipos de desarrollo de las organizaciones.

Secure Code Warrior presenta SCW Trust Score para cuantificar la postura de seguridad de los equipos de desarrollo
Un nuevo benchmark aprovecha más de 20 millones de puntos de datos de aprendizaje de más de 250.000 desarrolladores en todo el mundo

IT Ops Times: El nuevo SCW Trust Score de Secure Code Warrior ayuda a las empresas a evaluar su nivel de seguridad.
La empresa de aprendizaje en seguridad Secure Code Warrior facilita a las organizaciones la evaluación del nivel de seguridad de sus equipos de desarrollo mediante el SCW Trust Score.
Computer Weekly: Un estándar de codificación segura para elevar el nivel de los desarrolladores
Secure Code Warrior, defensor de la seguridad para desarrolladores, ha lanzado lo que asegura ser el primer punto de referencia del sector diseñado para cuantificar la competencia en seguridad de los equipos de desarrollo de software de sus clientes.
IT Brief: El código seguro comienza con un compromiso de formación para los equipos de desarrollo
Hemos establecido que los desarrolladores son una parte integral, aunque a menudo subutilizada, para alcanzar la excelencia en seguridad de software. Esto es especialmente relevante más allá del cumplimiento de PCI DSS. Es crucial que los desarrolladores comprendan el panorama general de PCI DSS 4.0, incluso si no están sujetos a él, en cuanto a lo que pueden controlar e integrar como parte de su enfoque predeterminado para la creación de software.
TechRadar Pro: Un enfoque ágil para la programación asistida por IA
Los equipos que implementan un aprendizaje ágil en código seguro, junto con el despliegue seguro de herramientas de asistencia mediante IA, disfrutan de la ventaja de adquirir experiencia práctica con estas herramientas mientras logran seguridad a gran velocidad. Esto ha sido notoriamente difícil de conseguir, especialmente si los desarrolladores tienen poca experiencia en concienciación y formación sobre seguridad. El enfoque «justo a tiempo» se vincula directamente con las tareas diarias de los desarrolladores, proporcionando el contexto necesario para anticipar y resolver problemas de vulnerabilidad relevantes generados por la IA.
Forbes Technology Council: Evaluación de las competencias de seguridad de los desarrolladores: un nuevo estándar para los programas de ciberseguridad empresarial
Los avances recientes en la formación en seguridad para desarrolladores han mejorado la capacidad de las empresas para evaluar las competencias de sus equipos, permitiéndoles diseñar programas que integren la seguridad de forma natural en su trabajo. Esto se traduce en una mitigación de riesgos efectiva y en una posición competitiva favorable dentro de su sector.

Security Journal UK: Abróchense los cinturones: un nuevo plan de ciberseguridad está listo para marcar la diferencia
Pieter Danhieux, cofundador y director ejecutivo de Secure Code Warrior, analiza la necesidad de liderazgo en ciberseguridad y por qué la Agencia de Ciberseguridad y de Infraestructura (CISA) podría ser la solución.

IT Brief UK: API zombis: el mal residente en demasiadas empresas
El Centro de Análisis de Riesgos Cibernéticos de Marsh McLennan estima que las vulnerabilidades en las API cuestan a las empresas hasta 75 000 millones de dólares al año. Está claro que las empresas deberían retirar esas API antiguas. ¿Qué se lo impide?
TechRadar Pro: Cómo afectará la corrección mediante IA a los desarrolladores
¿La corrección mediante IA eliminará por completo las tareas de programación relacionadas con la seguridad para los desarrolladores?

Cybersecurity Insiders: La colaboración entre humanos e IA: una guía para la programación segura
Los agoreros, hasta ahora, están perdiendo la batalla. El pánico ante la idea de que la IA reemplace a los humanos ha sido contrarrestado con una nueva narrativa: «Deja que la IA redefina tu trabajo en lugar de reemplazarlo». Según una encuesta reciente de Stack Overflow, el 44 % de los desarrolladores ya utiliza o planea utilizar herramientas de IA, aunque solo el 3 % «confía plenamente» en la precisión de los resultados. El doble (6 %) afirma desconfiar profundamente de la IA debido a preocupaciones sobre seguridad e imprecisión.
KBI Media: Por qué los desarrolladores necesitan conocimientos de seguridad para utilizar eficazmente las herramientas de desarrollo con IA
Si bien es cierto que la IA puede ahorrar tiempo a los programadores sobrecargados, el futuro probablemente consistirá en una colaboración entre humanos e IA, donde personal capacitado aplique pensamiento crítico y precisión para garantizar que el código sea lo más seguro posible.

SC Magazine: Los desarrolladores de software pueden mejorar su marca adoptando las nuevas directrices de código seguro de CISA.
Las directrices de diseño seguro de CISA proponen trasladar la responsabilidad de la programación segura a quienes crean los dispositivos, el software y las aplicaciones de los que la gente depende cada vez más y a los que confía sus datos confidenciales. El programa define lo que muchos usuarios frustrados ya saben: que el sector necesita un nuevo modelo de ciberseguridad en el que las vulnerabilidades se solucionen mucho antes de llegar al público.
Help Net Security: Apiiro y Secure Code Warrior unen fuerzas para integrar la formación de desarrolladores
Apiiro ha anunciado una integración de producto y una asociación con Secure Code Warrior para extender su tecnología y procesos de ASPM al factor humano. Esta colaboración combina el análisis profundo de código y el contexto de riesgo de Apiiro con el catálogo de aprendizaje ágil de Secure Code Warrior para ofrecer formación directamente a los desarrolladores en sus propias herramientas y flujos de trabajo.

Apiiro y Secure Code Warrior se asocian para ofrecer formación en seguridad altamente relevante para desarrolladores
Apiiro, la plataforma líder en gestión de la postura de seguridad de aplicaciones (ASPM), ha anunciado hoy una integración de producto y una asociación con Secure Code Warrior, la plataforma líder en formación ágil en seguridad para desarrolladores, para extender su tecnología y procesos ASPM al factor humano.

SafetyDetectives: Entrevista con Pieter Danhieux, cofundador y CEO de Secure Code Warrior
Pieter Danhieux, cofundador y CEO de Secure Code Warrior, conversó recientemente con SafetyDetectives sobre la evolución del rol de los desarrolladores y la integración de herramientas de IA en el desarrollo de software. Destacó la necesidad de que los desarrolladores prioricen las prácticas de seguridad y supervisen el código generado por IA. Danhieux subrayó puntos de referencia de seguridad esenciales tanto para asistentes de IA como para desarrolladores, enfatizando la importancia de la visibilidad, la medición basada en datos y la flexibilidad en los programas de seguridad.

Authority Magazine: Perspectivas de la alta dirección sobre la IA: Pieter Danhieux, de Secure Code Warrior, sobre dónde usar la IA y dónde confiar solo en los humanos
Crear una calculadora sencilla es muy distinto a gestionar la configuración normativa de una pasarela de pagos; por ello, es fundamental actuar con criterio y resistir la tentación de delegar problemas complejos a herramientas de IA.
Resumen de seguridad: La importancia de la formación en ciberseguridad para desarrolladores de software
Al adoptar un aprendizaje ágil y asignar tiempo suficiente para que los desarrolladores realicen la formación, las organizaciones estarán mejor preparadas para resistir el panorama de amenazas en constante evolución al que se enfrentan.
KBI Media: Por qué el aprendizaje Agile es vital para el desarrollo de software seguro
Las sesiones de formación Agile se estructuran en torno a escenarios de aprendizaje «microburst» justo a tiempo. Esto permite que los equipos de desarrollo aprendan, prueben y apliquen conocimientos rápidamente en su propio flujo de trabajo, además de abordar sus desafíos de seguridad actuales.
Help Net Security: ¿La corrección mediante IA significa el fin para los desarrolladores en 2024?
En este video de Help Net Security, Matias Madou, CTO de Secure Code Warrior, analiza cómo la corrección mediante IA genera nuevas motivaciones en los desarrolladores, demostrando por qué el factor humano sigue siendo más valioso para el SDLC que depender exclusivamente de la IA.
Dark Reading: 4 formas en que las organizaciones pueden impulsar la demanda de formación en seguridad de software
Los programas de seguridad impulsados por desarrolladores sitúan al equipo de desarrollo en el centro de la reducción de vulnerabilidades.

Techerati: Ocho tendencias de ciberseguridad para navegar en 2024
Pieter Danhieux, CEO de Secure Code Warrior, señala la creciente demanda de herramientas de programación basadas en IA/ML. Aunque estas herramientas ayudan a los desarrolladores, existe el riesgo de aumentar las vulnerabilidades de seguridad, especialmente cuando las utilizan desarrolladores con menos experiencia. Por tanto, es cada vez más necesario contar con desarrolladores expertos en seguridad capaces de aprovechar la tecnología de IA de forma segura.

Negocios dinámicos: medidas de ciberseguridad imprescindibles para empresas en 2024
Si bien internet nos impulsa hacia una era de innovaciones y comodidades sin precedentes, también expone a personas y organizaciones a una red de entidades maliciosas en constante evolución.

Built In: ¿Tienen sus desarrolladores suficiente tiempo para la formación en seguridad?
Invertir en formación sobre código seguro para desarrolladores puede reportar grandes beneficios ante un panorama de amenazas complejo, pero solo si las personas disponen del tiempo necesario para aprender lecciones significativas.
En AI Today: Cómo el impacto de la IA dará forma a las estrategias de ciberseguridad en 2024
Tras sobrevivir a un año de rápidos avances tecnológicos y ciberataques de gran repercusión, ha llegado el momento de que los profesionales de la seguridad miren hacia el futuro y predigan qué nos deparará 2024 en cuanto a tecnología de IA en seguridad y más.
Forbes: Cómo dotar a los desarrolladores de software de una concienciación en seguridad práctica
A medida que la complejidad y el volumen de las vulnerabilidades siguen aumentando, resulta alentador ver que los desarrolladores de software están empezando a comprender el papel fundamental que pueden desempeñar en el cumplimiento de las mejores prácticas de ciberseguridad.
DevOps.com: De la reacción a los robots: surfeando la ola de la IA en 2024
Nos movemos en un sector notoriamente impredecible, pero ahí reside gran parte de su atractivo. En comparación con otras verticales, la tecnología —especialmente la ciberseguridad— es relativamente joven, y el futuro debería ser algo que todos esperemos ver florecer en sofisticación junto a la tecnología que juramos proteger. Entonces, ¿qué podemos esperar de la industria en 2024?

VMBlog: Predicciones de Secure Code Warrior para 2024: La seguridad, los desarrolladores y el camino a seguir en 2024
La compleja dinámica económica, las nuevas amenazas a la ciberseguridad y la introducción de la IA más accesible hasta la fecha para la sociedad marcaron un 2023 interesante para DevSecOps. Lo más curioso es que ninguno de estos elementos ha quedado atrás al pasar página hacia 2024. Siguen siendo una prioridad para las organizaciones, sus equipos de desarrollo y ciberseguridad, y los organismos reguladores.
SecurityBrief: Cómo el impacto de la IA definirá las estrategias de ciberseguridad en 2024
Si los últimos 12 meses sirven de referencia, el tema más candente seguirá siendo la inteligencia artificial (IA). Además de transformar muchos aspectos del trabajo, esta tecnología continuará planteando nuevos desafíos en materia de ciberseguridad.
DZone: Con el apoyo adecuado, los desarrolladores pueden guiar a su organización hacia un cumplimiento superior de PCI-DSS 4.0
La versión 4.0 del Estándar de Seguridad de Datos para la Industria de Tarjeta de Pago (PCI-DSS) cambiará casi todos los aspectos de seguridad para cualquier empresa u organización que acepte pagos electrónicos, es decir, la gran mayoría. Y no se equivoque, esta actualización será transformadora para la mayoría de los negocios.

La plataforma de aprendizaje ágil de Secure Code Warrior permite a los desarrolladores de Netskope programar soluciones en la nube a gran escala
Netskope se asocia con Secure Code Warrior para reinventar la formación en código seguro y acelerar el desarrollo de software
Help Net Security: Secure Code Warrior colabora con Netskope para acelerar el desarrollo de software
Secure Code Warrior ha anunciado que Netskope ha lanzado su programa de formación para desarrolladores a través de la plataforma de aprendizaje ágil de Secure Code Warrior.
DevOps Digest: Predicciones de DevOps para 2024
Expertos del sector ofrecen predicciones reflexivas, perspicaces y a menudo controvertidas sobre cómo evolucionarán DevOps y las tecnologías relacionadas y su impacto en los negocios en 2024. La sexta parte aborda el impacto de la IA en DevOps y el desarrollo.

InformationWeek: Un camino hacia el aprendizaje ágil en el mundo de la IA
A medida que la educación y la formación de desarrolladores se adaptan más a las preferencias individuales, esto es lo que nos depara el futuro de la capacitación en el próximo año y el papel que desempeñará la IA en su evolución.

SecurityBrief: Los beneficios (y riesgos) de usar IA para el desarrollo de código
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
KBI Media: Paso a paso: por qué la Estrategia de Ciberseguridad australiana es una oportunidad perdida para cambiar el statu quo
La ministra de Asuntos Internos de Australia, Clare O’Neil, reveló en septiembre que la actualización de 2023 de la Estrategia de Ciberseguridad australiana se centraría en «seis ciberescudos» para proteger a ciudadanos y empresas de los ciberdelincuentes, incluyendo tecnología más segura, el apoyo al ecosistema cibernético de Australia y el intercambio de inteligencia sobre amenazas.

Intelligent CISO: La Estrategia de Ciberseguridad de Australia 2023-2030 aspira a convertir al país en la nación más cibersegura del mundo. ¿Cuál es la perspectiva desde la primera línea?
Presentada como un punto de inflexión global, la Estrategia de Ciberseguridad de Australia 2023-2030 aspira a convertir al país en la nación más cibersegura del mundo. ¿Cuál es la perspectiva desde la primera línea?
IT Wire: Por qué las API resultan un terreno fértil para los ciberdelincuentes
Los ciberdelincuentes suelen seguir el camino de menor riesgo y resistencia en la seguridad de las interfaces de programación de aplicaciones (API), lo que crea una oportunidad para ataques cibernéticos con una barrera de entrada baja. Es un problema que existe desde hace años y que actualmente se está saliendo de control.

KBI Media: La amenaza a la seguridad que representan las API «zombis»
Los zombis han sido un pilar del género de terror durante muchos años, deleitando y aterrorizando a sus fieles seguidores por igual. Sin embargo, aunque puedan ser apreciados en la gran pantalla, son mucho menos bienvenidos cuando se trata de la seguridad de las interfaces de programación de aplicaciones (API).

SecurityWeek: El impulso federal hacia el diseño seguro: qué significa para los desarrolladores
Si la seguridad no se ha priorizado desde el inicio del desarrollo de un producto o software, es muy probable que el producto final carezca de ella desde su concepción.
KBI Media: Solucionar la escasez de competencias mirando hacia el interior
De todos los desafíos a los que se enfrentan actualmente los directores de seguridad de la información (CISO), uno de los más importantes es atraer y retener nuevo talento. Esto se debe a que la demanda supera con creces la oferta.

The Register: las vulnerabilidades de curl, resueltas con parches tras una semana de incertidumbre
Tras una semana de intensas especulaciones sobre la naturaleza de los problemas de seguridad en curl, hoy se ha publicado finalmente la última versión de esta herramienta de transferencia por línea de comandos. Descrita por el fundador y desarrollador principal del proyecto, Daniel Stenberg, como «probablemente el peor fallo de seguridad de curl en mucho tiempo», los parches corrigen dos vulnerabilidades distintas: CVE-2023-38545 y CVE-2023-38546.

Security Boulevard: ¿Por qué las API son tan fáciles de explotar para los ciberdelincuentes?
Las empresas gestionan una media de 15.564 API en su organización. Son demasiadas para realizar un seguimiento sin un plan, y la falta general de responsabilidad en torno a la seguridad de las API ha creado un problema monumental.

Secure Code Warrior organizará la 3.ª edición anual de la competición Devlympics
Secure Code Warrior, líder mundial en seguridad impulsada por desarrolladores, ha anunciado hoy que celebrará su tercera competición anual de programación segura Devlympics los días 17 y 18 de octubre de 2023.

Forbes: Prepare su programa de seguridad para el Plan Estratégico de Ciberseguridad de CISA
En lugar de sentir aprensión ante la perspectiva de más regulaciones potenciales, las organizaciones deberían aprovechar la oportunidad de utilizar el plan de CISA para esforzarse por lograr un software mejor y de mayor calidad.

SC Media: Cómo la IA debe —y no debe— ayudar a los desarrolladores de código
La demanda de nuevo software sigue aumentando, lo que presiona para crear más productos con mayor rapidez. Ante este entorno desafiante, no sorprende que la gran mayoría de los desarrolladores utilicen ahora inteligencia artificial (IA) para lograr terminar sus proyectos con tiempo de sobra.

Security Info Watch: El ataque de las API zombis
El informe sobre el estado de la seguridad de las API del primer trimestre de 2023 de Salt Labs ofrece un panorama desalentador para la mayoría de las empresas, donde las "API zombis" son un factor clave en el aumento del 400% de los ciberataques relacionados con API en comparación con el semestre anterior.

Infosecurity Magazine: Es hora de dar mayor relevancia a la humilde SBOM
En los medios de seguridad, la Lista de Materiales de Software (SBOM) está viviendo un momento de renovado protagonismo. Se ha convertido en uno de los temas más candentes del momento, en gran medida gracias a las recientes directrices del gobierno estadounidense.

Cyber Security Connect: Por qué la IA plantea desafíos de seguridad para los desarrolladores de software
Dado que la popularidad de las herramientas de IA, junto con sus posibles beneficios, no desaparecerá pronto, es imperativo que consideremos las implicaciones de seguridad subyacentes al utilizar esta tecnología en los flujos de trabajo de desarrollo.
Solutions Review: Talento interno: cómo cerrar la brecha de profesionales en ciberseguridad desde dentro
Pieter Danhieux, de Secure Code Warrior, explica que cerrar la brecha de talento en ciberseguridad comienza por lograr que todos se familiaricen con la seguridad.

DevOps.com: Synopsys se alía con NowSecure y Secure Code Warrior para mejorar DevSecOps
Synopsys se ha asociado con NowSecure y Secure Code Warrior para ayudar a las organizaciones a identificar mejor dónde pueden mejorar sus prácticas recomendadas de DevSecOps.

¿Qué modelo de IA programa de forma más segura?
Descubre cómo programan realmente 16 modelos de IA líderes, evaluados en 11 frameworks del mundo real y 1760 bases de código: el framework importa tanto como el modelo.

Citizen AI de Secure Code Warrior
El riesgo de la IA no se limita a la ingeniería. Obtén nuestra hoja informativa sobre Citizen AI y fomenta la alfabetización en IA y hábitos seguros en toda tu plantilla.

Comprenda cómo la IA está transformando el desarrollo de software y cómo la seguridad debe evolucionar a la par.
From AI autocomplete to autonomous agents—explore how software development is evolving and what it means for security, governance, and your team.

SCW, incluido en la nueva categoría de seguridad en codificación con agentes
Gartner ha incluido a SCW en dos ocasiones en el Hype Cycle for Secure Software Engineering de 2026. Te explicamos por qué esto es clave para el desarrollo impulsado por IA.
Contenido de aprendizaje de SCW para KnowBe4
Secure Code Warrior content available through KnowBe4 helps technical teams build secure coding and AI governance awareness through structured learning covering OWASP Top 10 risks, AI-assisted development, and modern secure coding practices.
Asegure el desarrollo impulsado por IA con KnowBe4 + Secure Code Warrior
Secure Code Warrior se une a KnowBe4 para integrar formación práctica en programación segura dentro de los programas de concienciación en seguridad, abarcando OWASP, desarrollo de IA y 10 lenguajes de programación.
Trust Agent: AI - Asegure y escale el desarrollo impulsado por IA
La IA está escribiendo código. ¿Quién la supervisa? Dado que hasta el 50 % del código generado por IA contiene vulnerabilidades de seguridad, gestionar los riesgos de la IA es fundamental. Descubre cómo Trust Agent: AI de SCW ofrece la visibilidad en tiempo real, la gobernanza proactiva y la capacitación específica necesarias para escalar el desarrollo impulsado por IA de forma segura.
OpenText Application Security + Secure Code Warrior
OpenText Application Security y Secure Code Warrior combinan la detección de vulnerabilidades con la gobernanza de software mediante IA y el desarrollo de capacidades para los programadores. Juntos, ayudan a las organizaciones a reducir riesgos, fortalecer las prácticas de codificación segura y adoptar con confianza el desarrollo impulsado por IA.

Resumen corporativo de Secure Code Warrior
Secure Code Warrior es una plataforma de Gobernanza de Software con IA diseñada para permitir que las organizaciones adopten el desarrollo impulsado por IA de forma segura, cerrando la brecha entre la velocidad de desarrollo y la seguridad empresarial. La plataforma aborda la "brecha de visibilidad", donde los equipos de seguridad a menudo carecen de información sobre las herramientas de codificación de IA en la sombra y el origen del código en producción.

Temas y contenido de formación en código seguro
Nuestro contenido, líder en el sector, evoluciona constantemente para adaptarse al panorama siempre cambiante del desarrollo de software, pensando siempre en tu rol. Abarcamos temas que van desde la IA hasta la inyección XQuery, con propuestas diseñadas para diversos perfiles, desde arquitectos e ingenieros hasta jefes de producto y especialistas en control de calidad. Echa un vistazo a lo que nuestro catálogo de contenidos tiene para ofrecerte, organizado por tema y rol.
Rutas de aprendizaje alineadas con la Ley de Ciberresiliencia (CRA)
SCW facilita la preparación para la Ley de Ciberresiliencia (CRA) mediante misiones y colecciones de aprendizaje conceptual alineadas con la normativa, ayudando a los equipos de desarrollo a adquirir competencias en Secure by Design, SDLC y codificación segura conforme a los principios de desarrollo de la CRA.

eBook sobre el OWASP Top 10 2025
¿Quieres dominar el OWASP Top 10? Descarga la guía directa y sin rodeos para proteger tus aplicaciones contra el OWASP Top 10:2025

Trust Agent: AI de Secure Code Warrior
Este documento presenta SCW Trust Agent: AI, un nuevo conjunto de capacidades que ofrece una observabilidad y gobernanza profundas sobre las herramientas de programación con IA. Descubra cómo nuestra solución correlaciona de forma única el uso de herramientas de IA con las habilidades de los desarrolladores para ayudarle a gestionar riesgos, optimizar su ciclo de vida de desarrollo de software (SDLC) y garantizar que cada línea de código generado por IA sea segura.
Asistentes de programación con IA: Guía de navegación segura para la próxima generación de desarrolladores
Los modelos de lenguaje extenso ofrecen ventajas irresistibles en velocidad y productividad, pero también introducen riesgos innegables para la empresa. Las medidas de seguridad tradicionales no bastan para controlar este aluvión. Los desarrolladores necesitan competencias de seguridad precisas y verificadas para identificar y prevenir fallos desde el inicio del ciclo de vida de desarrollo de software.
Secure by Design: Mejores Prácticas y Resultados de Seguridad Preventiva
En este documento de investigación, los cofundadores de Secure Code Warrior, Pieter Danhieux y el Dr. Matias Madou, Ph.D., junto con colaboradores expertos, Chris Inglis y Devin Lynch, revelarán hallazgos clave de más de veinte entrevistas detalladas.
Índice de Confianza de IA
El Índice de Confianza de IA de SCW: un punto de referencia continuo sobre la frecuencia con la que los principales modelos de IA generan código inseguro.

Servicios Profesionales: acelere con experiencia
El equipo de Servicios de Estrategia de Programa (PSS) de Secure Code Warrior le ayuda a crear, mejorar y optimizar su programa de codificación segura. Tanto si está empezando desde cero como si está perfeccionando su enfoque, nuestros expertos le ofrecen una orientación personalizada.

Quests: aprendizaje líder en la industria para que los desarrolladores se mantengan a la vanguardia en la mitigación de riesgos.
Quests es una plataforma de aprendizaje que ayuda a los desarrolladores a mitigar los riesgos de seguridad del software mejorando sus habilidades de programación segura. Con rutas de aprendizaje seleccionadas, desafíos prácticos y actividades interactivas, permite a los desarrolladores identificar y prevenir vulnerabilidades.

Evaluación de competencias de seguridad: optimización de la seguridad desde el diseño en la empresa
El movimiento Secure-by-Design es el futuro del desarrollo de software seguro. Conozca los elementos clave que las empresas deben tener en cuenta al plantearse una iniciativa de diseño seguro.
Trust Agent en acción
SCW Trust Agent le proporciona las herramientas necesarias para entregar código seguro con mayor rapidez, garantizando que los desarrolladores cuenten con los conocimientos y habilidades para implementar las mejores prácticas de seguridad en el lenguaje de programación específico de sus confirmaciones de código.
Guía de Estrategia de Gobernanza de Software de IA
SCW Trust Agent gives you the tools you need to deliver secure code faster, ensuring developers have the knowledge and skills to implement security best practices in the specific programming language of their code commits.

Trust Agent de Secure Code Warrior
¿Tiene la certeza de que cada línea de código enviada cuenta con el respaldo de un desarrollador con las competencias necesarias en programación segura? Muchas organizaciones se enfrentan a esta brecha crítica, lo que deriva en vulnerabilidades evitables y una menor velocidad de desarrollo. SCW Trust Agent ofrece una visibilidad inigualable en sus repositorios de código, analizando las confirmaciones directamente en función de la competencia en seguridad de cada desarrollador. Gracias a sus filtros de políticas, Trust Agent le permite aplicar una gobernanza a nivel de confirmación, con políticas diseñadas para garantizar que quienes contribuyen al código posean los conocimientos de seguridad que sus aplicaciones críticas requieren. Descargue nuestra hoja informativa hoy mismo y descubra cómo SCW Trust Agent puede ayudarle a fortalecer su postura de seguridad, optimizar su ciclo de vida de desarrollo y reducir significativamente las vulnerabilidades.

Puntuación de confianza de SCW: la mejor forma de crear, medir y optimizar su programa de seguridad
Descubre más sobre el Trust Score de Secure Code Warrior, la mejor forma de crear, medir y optimizar tu programa de seguridad.
Resumen de la Asociación entre Secure Code Warrior y KnowBe4
Learn more about Secure Code Warrior Trust Score, the best way to build, measure and optimize your security program.

Trust Score de Secure Code Warrior
Descubra SCW Trust Score, un estándar pionero en el sector diseñado para medir la eficacia de su programa de seguridad. Compare su rendimiento con el de sus competidores, optimice su postura de seguridad y tome decisiones basadas en datos para mejorar la seguridad del software.
Preparación para el cumplimiento de PCI-DSS 4.0
Evalúe la infraestructura de seguridad de su software para cumplir con los requisitos de PCI-DSS
La guía definitiva sobre tendencias de seguridad en servicios financieros
Permítanos guiar a los desarrolladores para escribir código seguro. Les damos orientación paso a paso para localizar, identificar y solucionar vulnerabilidades en el código del mundo real. Luego, los desarrolladores pueden practicar sus habilidades y aplicarlas a su trabajo.
Predicciones 2024: La IA generativa está remodelando la ingeniería de software
Explore cómo la IA generativa está revolucionando el desarrollo de software a través del SDLC, como se destaca en el informe de Gartner, aconsejando a los líderes de AppSec que analicen el software generado por IA.
PCI DSS 4.0 al descubierto
Esta guía ofrece estrategias prácticas para involucrar a los equipos de desarrollo en el cumplimiento de PCI DSS 4.0. Describe los requisitos del desarrollador moderno para el cumplimiento, estrategias para la colaboración y consejos sobre capacitación.

Cuestionario de madurez de seguridad para desarrolladores
Secure Code Warrior describe tres etapas de madurez de seguridad para los equipos de desarrolladores: definición, adopción y escalado. ¿Qué tan expertos en seguridad son sus desarrolladores?
Script Testing ignore por favor
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
ROI de la formación en código seguro
Descubre el retorno de inversión a largo plazo de la formación en programación segura. Aprende cómo invertir en estrategias de aprendizaje ágiles y proactivas mejora la seguridad y ofrece una protección rentable frente a las ciberamenazas actuales.
Por qué los desarrolladores necesitan habilidades de seguridad para utilizar eficazmente las herramientas de desarrollo de IA
La promesa de que la inteligencia artificial pueda escribir código complejo con solo pulsar un botón resulta fascinante, pero la realidad es que la IA necesitará mucha ayuda de los desarrolladores humanos para crear código que sea realmente seguro y fiable.
Las 10 principales predicciones para 2024
Descubre las predicciones de los expertos de SCW sobre el panorama de la ciberseguridad y la seguridad de software para 2024.
Plataformas de aprendizaje ágil: el retorno de inversión de la seguridad impulsada por los desarrolladores
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Forja tu fortaleza: Seis pilares esenciales de la capacitación de desarrolladores en seguridad de software
En este informe técnico, el experto en seguridad y cofundador y CTO de Secure Code Warrior, el Dr. Matias Madou, analiza: Los seis pilares necesarios para implementar una educación y capacitación en seguridad eficaces para su equipo de desarrollo. Las lecciones aprendidas por diez ejecutivos al implementar programas de seguridad a nivel empresarial, así como los errores comunes que debe evitar en su camino hacia el éxito.

La plataforma de aprendizaje ágil
Potencie a su equipo de desarrollo con Secure Code Warrior, la plataforma de aprendizaje ágil diseñada para afrontar los desafíos cambiantes de la seguridad de las aplicaciones. Manténgase a la vanguardia frente a las brechas de seguridad y las complejidades normativas con nuestro contenido actualizado y líder en la industria, garantizando un enfoque proactivo y dinámico para la formación en código seguro.
Trust Agent: Resumen de la Solución de IA
Empower your development team with Secure Code Warrior, the agile learning platform designed to tackle the evolving challenges of application security. Stay ahead in the battle against security breaches and regulatory complexities with our industry-leading, up-to-date content, ensuring a proactive and engaging approach to secure code education.
OWASP Top 10 API 2023: Una guía táctica para desarrolladores inteligentes
Descubre lo último en seguridad de API. Sumérgete en nuestra guía del Top 10 de OWASP 2023. Perfecciona tus habilidades de programación, combate vulnerabilidades y mantente ágil en el cambiante mundo del desarrollo de API. ¡Descárgala ahora y comienza este recorrido lleno de aprendizaje!
Plan de aprendizaje de código seguro
Descubra el secreto del compromiso de los desarrolladores en cinco pasos, según lo descrito por nuestro Pieter Danhieux. Descárguelo ahora para descubrir la hoja de ruta hacia una comunidad de desarrolladores próspera.
Su manual sobre seguridad impulsada por desarrolladores y aprendizaje ágil
Adopta el enfoque "shift left" con seguridad impulsada por los desarrolladores. Este manual te mostrará cómo colaborar con ellos para mejorar sus habilidades y ampliar sus conocimientos en seguridad, además de cómo medir el impacto para escribir código más seguro.
El software es tu colega: una nueva perspectiva para fortalecer el control de acceso y la seguridad de las API
Las API actúan como humanos imperfectos; ¿es tratarlas como tales la clave para una mejor ciberseguridad?
El plan de formación en código seguro
Los grandes modelos de lenguaje ofrecen ventajas irresistibles en velocidad y productividad, pero también introducen riesgos innegables para la empresa. Los límites de seguridad tradicionales no son suficientes para controlar la avalancha.
La matriz de madurez de seguridad para desarrolladores
El desarrollo de la madurez en seguridad dentro de los equipos de desarrollo puede abordarse por etapas. Basándonos en nuestra experiencia con más de 400 organizaciones, hemos identificado prácticas y rasgos comunes en tres niveles distintos de madurez en seguridad: definición, adopción y escalado.
La importancia de la madurez en seguridad en los equipos de desarrollo
Al evaluar y comprender la madurez de seguridad de un equipo de desarrollo, las organizaciones pueden formular un plan con las partes interesadas, el proceso y la tecnología adecuados para desarrollar y respaldar las habilidades y capacidades necesarias.

Madurez en seguridad de los equipos de desarrollo
La madurez de la seguridad en los equipos de desarrollo debería ser un ciclo continuo de mejora con objetivos realistas en el camino. A medida que los equipos de desarrollo aumentan su madurez en seguridad, reducen la cantidad de reelaboración y minimizan el riesgo.

Informe: El estado de la seguridad impulsada por desarrolladores en 2022
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Libro blanco: Los desafíos (y oportunidades) para mejorar la seguridad del software
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Resumen: Un enfoque integral para la seguridad liderada por desarrolladores
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Seguridad y privacidad en Secure Code Warrior
Secure Code Warrior se compromete a proteger nuestros activos de información, así como los de nuestros clientes, frente al uso indebido, el abuso o el riesgo de vulneración. Adoptamos y fomentamos un enfoque basado en el riesgo para gestionar la seguridad de la información, con el objetivo de implementar de forma constante medidas adecuadas de gestión y mitigación de riesgos para hacer frente al panorama de amenazas que afecta a la seguridad de la plataforma, los datos de los clientes y la información. A medida que Secure Code Warrior sigue consolidándose como un actor clave en la prestación de servicios a nuestros clientes, continuaremos desarrollando capacidades de seguridad como parte de nuestros programas de seguridad y privacidad. Lea nuestro informe técnico para obtener más información.
Adelanta la seguridad (y logra el cumplimiento) con habilidades de programación segura y repetibles
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Definición de código seguro
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Por qué necesitas más que herramientas de escaneo para crear código seguro
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Tu guía para defenderte de las artes oscuras de los ataques de día cero.
Los ataques de día cero pueden ser una auténtica pesadilla, pero cuando una organización se compromete a utilizar todas las herramientas disponibles en su arsenal de seguridad para implementar una estrategia preventiva, los profesionales de la seguridad pueden dormir un poco más tranquilos.
Un plan para mejorar las competencias y motivar a sus desarrolladores
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
El enfoque preventivo de la seguridad del software impulsado por los desarrolladores
Descubra cómo los desarrolladores conscientes de la seguridad representan un recurso inmenso y en gran medida desaprovechado que puede reforzar la ciberdefensa al hacer frente a las amenazas modernas de forma constante.

Libro Blanco sobre Seguridad y Privacidad
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Kit para Convencer a tu CISO/CTO (para iniciar una demostración)
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
OWASP Top 10 API: Estrategias para desarrolladores inteligentes
Descarga la guía práctica para eliminar las amenazas de seguridad de API más comunes en tu código.
Cómo unificar a sus equipos de seguridad y desarrollo para hacer frente juntos a los riesgos de seguridad
¿Cómo se desempeñan los principales modelos de IA frente a los patrones de vulnerabilidad del mundo real? El Índice de Confianza de la IA revela la postura de seguridad.
Cómo AppSec puede reducir vulnerabilidades y lograr el cumplimiento, permitiendo que el equipo se enfoque en desafíos mayores.
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Lista de Verificación de Compradores: Plataformas de Aprendizaje de Desarrollo Seguro
La Lista de Verificación del Comprador: Plataformas de Aprendizaje de Desarrollo Seguro está dirigida a tomadores de decisiones y compradores de tecnología que buscan evaluar plataformas de aprendizaje de desarrollo seguro.
Cuestionario SIG Lite de Shared Assessments
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Resumen de pruebas de penetración de SCW
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Certificado de seguro cibernético SCW
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Pasar de la reacción a la prevención: la cara cambiante de la seguridad del software 2021 - Informe técnico
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Orden Ejecutiva de Ciberseguridad: Un enfoque deliberado para mejorar la seguridad del software mediante las habilidades de los desarrolladores
Aunque esta Orden Ejecutiva aborda muchos aspectos de la ciberseguridad funcional, por primera vez destaca específicamente el impacto de los desarrolladores y la necesidad de que cuenten con habilidades y conocimientos de seguridad verificados.

Certificado FSQS-NL
Secure Code Warrior ya cuenta con el registro FSQS-NL. Este registro supone un hito importante en nuestro esfuerzo continuo por cumplir con la normativa del sector financiero.

Diagrama de arquitectura de la plataforma
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.

Política de Seguridad de la Información
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.

Cuestionario CAIQ
Secure Code Warrior ha completado un Cuestionario de Iniciativa de Evaluación de Consenso (CAIQ) de acceso público, basado en los resultados de nuestra autoevaluación de diligencia debida.
La Super Bowl de DevSecOps: cómo los campeones de seguridad pueden llevar a tu equipo a la victoria frente a las vulnerabilidades de última fase
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Whitepaper de mesa redonda ejecutiva: Visma y Blue Prism
¿Cómo cambió el 2020 nuestra perspectiva sobre la seguridad del software? Una mesa redonda ejecutiva con Visma.
Las mujeres del movimiento Mimmit Koodaa se adentran en la programación segura
Mimmit Koodaa (mujeres que programan en Finlandia) nos cuentan sus experiencias con la programación segura.

Equipos de una institución financiera global se enfrentan en un concurso de programación segura.
Descubra cómo una organización financiera global promovió la importancia de proteger sus aplicaciones bancarias en todo el mundo mediante divertidos torneos interactivos.
Misiones: experimenta el impacto de un código deficiente en simulaciones del mundo real
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Cursos: desarrolle habilidades y competencias en programación segura
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Guía paso a paso para torneos
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
El Manual del Desarrollador de IA
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Tu plan de batalla para derrotar el OWASP Top 10
Las diez vulnerabilidades de seguridad más comunes no tienen ninguna oportunidad contra superhéroes del desarrollo seguro como tú. Este eBook gratuito es tu guía definitiva para comprender cada infame entrada del OWASP Top 10 2021 y conocer cómo funciona cada error.
Triunfa con los torneos de OWASP y Secure Code Warrior - Libro blanco
Un análisis de cómo GenAI y los LLM están alterando fundamentalmente el panorama actual de la seguridad de las aplicaciones. Eche un vistazo a las últimas perspectivas del director ejecutivo de Secure Code Warrior, Pieter Danhieux.

Torneos: aumente la concienciación organizacional y la participación de los desarrolladores, haciendo que la programación segura sea una prioridad.
Al brindar una capacitación sólida en principios y prácticas de seguridad, los desarrolladores pueden transformarse de novatos a campeones de la seguridad, capaces de identificar, mitigar y prevenir amenazas.

Los 8 infames: vulnerabilidades de infraestructura como código que debes encontrar y solucionar
Los torneos de Secure Code Warrior son una forma atractiva y divertida de construir una cultura de seguridad positiva. Al organizar competencias de codificación, puede organizar un evento que incluya a desarrolladores tanto remotos como híbridos, evaluar los niveles de habilidad e identificar a los campeones de la seguridad.
El camino de cinco pasos hacia el éxito en DevSecOps: cómo los profesionales de AppSec pueden prosperar en el equipo de sus sueños
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.

La forma más rápida y sencilla de mejorar su programa de seguridad de software
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Guía para que el CISO creativo transforme su programa de seguridad
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Libro Blanco: Elimine el dolor del Cumplimiento con PCI-DSS
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Introducción a Secure Code Warrior
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Capacitamos a los desarrolladores para escribir código seguro
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.

Capacite a sus desarrolladores para que sean la primera línea de defensa y fortalezca la postura de seguridad de su organización.
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.

Evaluaciones: mide las habilidades de programación segura de tus desarrolladores y fortalece tu postura de seguridad.
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Lista de verificación de AppSec
Descarga la lista de verificación de AppSec y descubre si necesitas un salvavidas de seguridad.
6 pasos fundamentales antes de implementar un programa de mejora de seguridad
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.

Informe de tendencias de AppSec 2019
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
