Capacitación en programación segura por lenguaje y framework
Un punto de referencia pionero en el sector que cuantifica el impacto de su programa de codificación segura
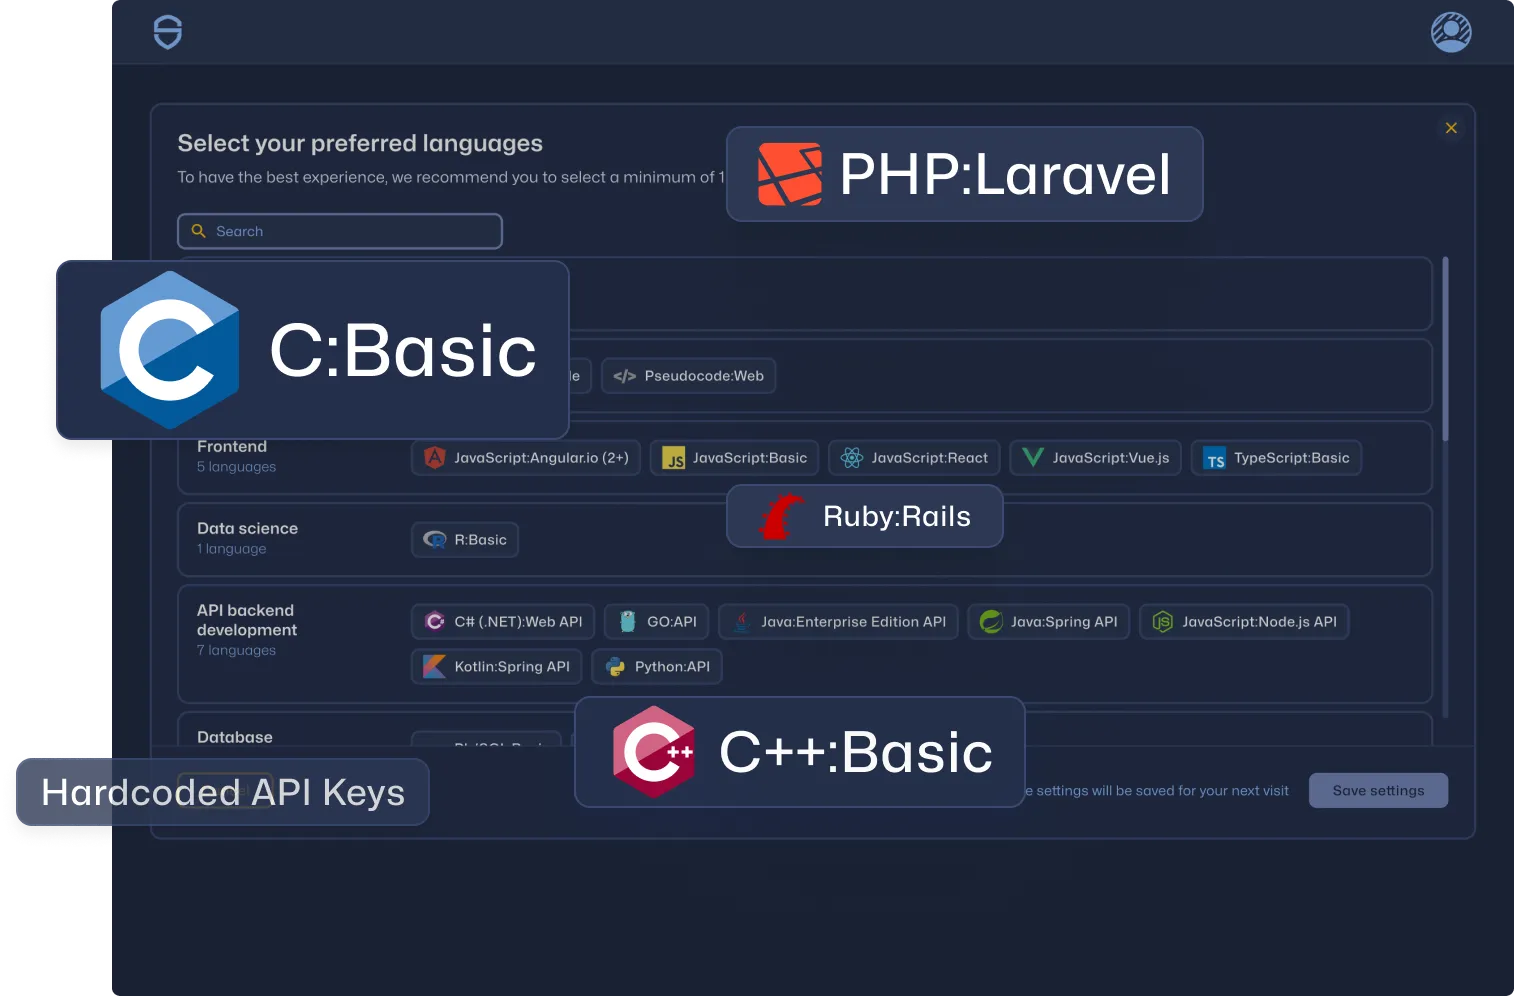
La biblioteca más amplia del sector
Nuestra biblioteca de contenido, en constante expansión, cuenta con más de 75 lenguajes de programación y marcos de trabajo, y cubre más de 650 tipos de vulnerabilidades de seguridad en más de 11,200 actividades de aprendizaje conceptuales e interactivas.
Lenguajes y marcos de trabajo
La plataforma de aprendizaje de Secure Code Warrior se basa en una extensa biblioteca de contenido que abarca más de 75 categorías específicas de lenguajes de programación y marcos de trabajo, incluyendo: web front-end, móvil, infraestructura como código (IaC), back-end, contenedores, bases de datos, CI/CD y API. La formación específica por marco de trabajo es fundamental para garantizar que los desarrolladores aprendan sobre las API exactas y la estructura de carpetas y código que utiliza cada marco para crear software seguro. Sin una formación en marcos específicos, los desarrolladores podrían intentar solucionar un problema de una forma que no es recomendable para dicho marco.

Actividades de aprendizaje
¿Sabía que el 85% de todas las vulnerabilidades de seguridad de software se atribuyen a solo 10 vulnerabilidades conocidas? Estos riesgos de seguridad se identifican y clasifican en el OWASP Top 10. El contenido de aprendizaje de Secure Code Warrior incluye más de 10,000 desafíos de IA, misiones, laboratorios de codificación, tutoriales, videos y más, que cubren más de 600 temas de vulnerabilidad y conceptos de seguridad, incluidos los fundamentales OWASP Top 10, OWASP Web Top 10, OWASP API Top 10, OWASP Top 10 Risks for Open Source Software, OWASP Low-Code and No-Code Top 10, OWASP ASVS, OWASP Top 10 for Large Language Model (LLM) Applications y OWASP Top 10 CI/CD. Todo el contenido se actualiza continuamente para reflejar nuevos marcos de programación, amenazas emergentes y la evolución de las directrices de OWASP.

Ayudamos a los líderes de seguridad a cambiar el enfoque: de gestionar riesgos a acelerar la innovación.
Lorem ipsum diam quis enim lobortis scelerisque fermentum dui faucibus in ornare quam viverra orci sagittis eu volutpat odio facilisis.
¿Sabías que?
El 85% de todas las vulnerabilidades de seguridad de software se atribuyen a solo 10 vulnerabilidades conocidas.